-Рубрики

 -Цитатник

О чем мечтает отдельно взятая особь офисного планктона мужского пола? - (0)

... ... "О чем мечтает отдельно взятая особь офисного планктона мужского пола? О том, чтобы ...

Сериал "Хозяйка тайги". Дневник Пятница, 25 Декабря 2009 г. 21:42 - (0)

Сериал "Хозяйка тайги". Вот и вышел в свет сериал «Хозяйка тайги» над сценарием которого серь...

Меморандум о ликвидации организации ПТК Россия - (0)

Меморандум о ликвидации организации ПТК Россия          ...

Нет пророка. Среда, 01 Сентября 2010 г. 20:49 - (0)

Нет пророка. На мой взгляд есть интервью*, которые лучше не переводить и не печатать. Особенно е...

Совпадения - (0)

Совпадения "Хохотался: "Бывший владелец Черкизовского рынка Тельман Исмаилов попросил поли...

 -Приложения

  • Перейти к приложению Скорость СкоростьИзмерь свою скорость:)
  • Перейти к приложению Всегда под рукой Всегда под рукойаналогов нет ^_^ Позволяет вставить в профиль панель с произвольным Html-кодом. Можно разместить там банеры, счетчики и прочее
  • Перейти к приложению Доска обьявлений Доска обьявленийБесплатная доска обьявлений на LiveInternet.ru
  • Перейти к приложению Онлайн-игра "Большая ферма" Онлайн-игра "Большая ферма"Дядя Джордж оставил тебе свою ферму, но, к сожалению, она не в очень хорошем состоянии. Но благодаря твоей деловой хватке и помощи соседей, друзей и родных ты в состоянии превратить захиревшее хозяйст

 -Фотоальбом

Посмотреть все фотографии серии Candy Rose
Candy Rose
16:38 02.10.2013
Фотографий: 1
Посмотреть все фотографии серии Славяне. Русь. Красота.
Славяне. Русь. Красота.
01:28 23.04.2013
Фотографий: 20
Посмотреть все фотографии серии Славяне. Русь. Красота.
Славяне. Русь. Красота.
01:20 23.04.2013
Фотографий: 19

 -Поиск по дневнику

Поиск сообщений в chessov275

 -Подписка по e-mail


 -Статистика

Статистика LiveInternet.ru: показано количество хитов и посетителей
Создан: 27.08.2008
Записей: 1627
Комментариев: 92
Написано: 1748

Дневник


 ВЗГЛЯД / «Мы вступили в этот кризис, подобно лунатикам»

Пятница, 20 Февраля 2015 г. 16:17 + в цитатник

 ВЗГЛЯД / «25% всей тяжелой техники и боеприпасов украинской армии остались в котле»

Пятница, 20 Февраля 2015 г. 16:14 + в цитатник

НОВЫЕ ЛЮДИ, НОВЫЕ БЛОГИ.... ЗНАКОМЬТЕСЬ - Татьяна ВОЛКОВА.

Четверг, 19 Февраля 2015 г. 17:19 + в цитатник

2791046_logo (300x45, 2Kb)                              2791046_logo_1_ (300x45, 2Kb)    

Зачем этот блог

Мы живём в мире, где не всем хватает чистой воды, качественного медицинского обслуживания, энергии, наконец еды и крыши над головой. Однако ресурс, которого не хватает практически каждому — это справедливость.

Моя задача — добавить свои 5 копеек к пока ещё разрозненным усилиям прорвать информационную блокаду, которой нас окружили правительства и корпорации.

Сверхзадача — побудить более умных и образованных чем я, людей подумать, как нам всем выходить из этого положения.

Татьяна Волкова

Волкова Татьяна Вячеславовна. Родилась в Москве, замужем, есть, не привлекалась.

Специальности по правам и дипломам: балетмейстер, веб-дизайнер, водитель грузовика, юрист.

Первое место работы: Московский цирк на Ленинских горах. Последние 11 лет юрисконсульт Общероссийского общественного движения «За права человека». В промежутке занималась разными вещами: работала артисткой балета, выступала в иностранных судах в качестве эксперта по российскому праву и правоприменительной практике...

Специализация: цивилист.

Увлечения: шитьё театральных костюмов, биатлон, чтение решений независимых судов, в особенности особых мнений меньшинства.

Общественные нагрузки: участвую в рабочей группе по созданию Евразийского союза воздухоплавателей

Политика

Автор не поддерживает ни одно из существующих государственных устройств и политических направлений. Более того, автор считает, что все они уже в той или иной мере испробованы и завели нас в тот тупик, в котором мы находимся.

Источники

Несколько раз мне посчастливилось впервые обнародовать информацию, которую считаю важной для читателей, без ссылок на источники. Меня часто спрашивают, откуда я беру сведения, иногда секретные, публикуемые здесь впервые, и требуют ссылок. Плохо себе представляю, как должна выглядеть ссылка в подобных случаях: «мой тайный телефонный поклонник из Лэнгли (Лубянки, Моссада, БНД, Сигуранцы) сообщил»?

Предположения о якобы получаемых мной «сливах спецслужб» подтвердила бы с удовольствием, и если некая спецслужба будет готова сливать мне секретные сведения, обещаю незамедлительно их публиковать — после проверки, разумеется. Однако к моему глубокому сожалению в распоряжении государственных организаций имеются гораздо более мощные средства вещания, чем мой скромный блог.

Авторские права не нарушаю, и при цитировании открытых источников всегда ссылаюсь на авторов, кроме тех случаев, когда информация общеизвестна, но отслеживание первоисточника — трудоёмкое занятие. В таких случаях пользуюсь формулировками вроде «как сообщают новостные агентства» или «по сети разошлась информация».

В тех случаях, когда речь идёт о новости, а ссылка отсутствует, сведения обычно получены из конфиденциальных источников, которые меня ещё ни разу не подвели — и я продолжу защищать их всеми средствами. В том невероятном случае, если меня однажды подведут, немедленно опубликую опровержение, а если искажение истины окажется заведомым, то раскрою тот источник, из которого поступила дезинформация. Однако повторю, подобный сценарий считаю невероятным, потому что речь идёт о близких и надёжных друзьях.

...ОДИН ИЗ ФЕВРАЛЬСКИХ МАТЕРИАЛОВ ТАТЬЯНЫ ВОЛКОВОЙ

Как поссорился Виктор Михайлович с Ринатом Леонидовичем

На днях встречалась с хорошими людьми из Донецка. После обсуждения вопросов, имеющих практическое значение, мы перешли к светской беседе, в которой обсудили местную политику, и в частности, сопротивление ДНР Киеву. В особенности ту роль, которую в поддержке председателя Совета министров и верховного главнокомандующего вооружёнными силами Донецкой Народной Республики Александра Владимировича Захарченко играет самый богатый человек Украины Ринат Леонидович Ахметов.

В продолжение нашего приятного разговора спешу рассказать о другой беседе, состоявшейся сегодня, 10 февраля, в Киеве между Президентом Украины Петром Алексеевичем Порошенко и другим бизнесменом, в 2008 году обошедшим Рината Леонидовича в гонке за статус богатейшего украинца, Виктором Михайловичем Пинчуком.

Некоторые читатели постоянно задают вопрос, на который я неоднократно отвечала: почему на важных международных переговорах Украину представляет не действующий президент, а человек, оставивший этот пост в 2005 году, Леонид Данилович Кучма? По той простой причине, что Пётр Алексеевич – фигура не самостоятельная. О его назначении, состоявшемся в ужгородском аэропорту задолго до «выборов», я писала в марте. http://pravosudija.net/article/sudba-pomoshchi-ukraine-reshena-v-uzhgorode

Поэтому росчерк Петра Алексеевича стоит ровно столько, сколько на него обращают внимание назначившие президента люди, тогда как за подписью Леонида Даниловича стоит могущественный клан. Вот и читаем сегодня, что «Второй президент Украины Леонид Кучма, спецпредставитель ОБСЕ Хайди Тальявини и посол РФ в Украине Михаил Зурабов прибыли в Минск на встречу контактной группы по урегулированию конфликта в Донбассе», и что «От итогов заседания контактной группы в Минске зависит, состоится ли в столице Беларуси завтра встреча лидеров "нормандской четвёрки"». http://news.liga.net/news/politics/5064917-kuchma_..._i_zurabov_pribyli_v_minsk.htm

На предшествовавшей прибытию в Минск контактной группы встрече украинского президента с зятем украинского представителя в контактной группе, г-н Порошенко проявил инициативу. Точнее, поддержал инициативу одного из спонсоров тех людей, которых та же «Лiга Новости» называет пророссийскими террористами.

За абсолютную надёжность источника я ручаюсь, за дословную передачу текста – не очень, так как передаю пересказанный мне разговор по памяти. Однако смысл беседы передаю точно, хотя цитировать не рискну.

Пётр Алексеевич предложил последовать рекомендации Рината Леонидовича проигнорировать позицию европейцев и обойти их запрет на продажу Киеву американских вооружений. Американские партнёры Рината Леонидовича и он сам, знают, как это сделать.

В ответ Виктор Михайлович почему-то назвал Рината Леонидовича п...даром (это слово я запомнила точно, и надеюсь, что оно было употреблено в хорошем смысле) и напомнил Петру Алексеевичу, кто на Украине принимает решения. Я почему-то не удивилась, когда выяснилось, что это не Пётр Алексеевич. И даже не Ринат Леонидович.

Ну что же, это даёт надежду на хоть какое-то продвижение в Минске.

10 февраля, 2015 - 23:42
 
Copyright © 2015, ПРАВОСУДИЯ.НЕТ

Сайт ПРАВОСУДИЯ.НЕТ:http://pravosudija.net/istochniki

Сайт ПРАВОСУДИЯ.НЕТ:http://pravosudija.net/politika

Сайт ПРАВОСУДИЯ.НЕТ:http://pravosudija.net/profile/tatyana-volkova

Сайт ПРАВОСУДИЯ.НЕТ:http://pravosudija.net/zachem-etot-blog


Метки:  

Что происходит в Лэнгли?

Четверг, 19 Февраля 2015 г. 15:06 + в цитатник

2791046_ciadcciahqsouth (700x386, 276Kb)

2791046_CIA_letsads_com (580x387, 194Kb)

Об этих драматических событиях, вероятно, не сообщит ни одно СМИ – даже без давления со стороны. Если произойдёт непоправимое, то всем будет уже не до того, а если не произойдёт, то все участники событий, которых становится всё меньше, будут молчать.

Речь идёт о более опасном кризисе, чем карибский, но в отличие о тогдашних событий, о нынешнем пока не сообщает никто. Поэтому мне придётся выступить как в роли репортёра, так и комментатора. Буду различать факты и мои предположения.

Факт: противостояние в Разведывательном центре им. Джорджа Буша в Лэнгли, штат Виргиния, продолжается уже несколько дней. 4 дня тому назад под заголовком «Сообщается, что штаб-квартира ЦРУ в Лэнгли заблокирована» (CIA Headquarters in Langley Reportedly on Lockdown) лишь только официальный сайт консервативно-либертарианского Движения чаепития опубликовал сообщение, идентичное тому, что дали breitbart.com и beforeitsnews.com. Правда, некоторые третьестепенные американские ресурсы сопровождают эти сообщения текстами религиозного апокалиптического содержания, поэтому, возможно, что-то утекло. Или кто-то догадыватся.

Речь идёт о блокировании въездов на территорию штаб-квартиры ЦРУ, о растянутой у этих въездов жёлтой полицейской ленте и о дежурящих поблизости патрульных автомашинах полиции. Полагаю, что если бы причиной необычного поведения полиции было, что кто-то плюнул на пол в холле, кого-то убил или захватил заложников, к КПП на въезде было бы не протолкнуться сквозь толпу людей с телекамерами.

Как я сообщала ранее http://pravosudija.net/article/ugroza-termoyadernogo-vzryva-v-lengli двоим специальным агентам ЦРУ было приказано доставить в Ирак мощный (несколько мегатонн) термоядерный заряд и привести его в действие таким образом, чтобы уничтожить Исламское государство. Так как взрыв планировалось осуществить наземный, в период полного прекращения активности американских ВВС в регионе, ничто бы не указывало на США.

Предположение. Мне не известны подробности операции, в том числе метод доставки. Могу лишь предположить, что заряд смонтирован на не вызывающем интереса у иракцев транспортном средстве (там сейчас полно американской техники у всех сторон конфликта), которое могло быть доставлено транспортным самолётом.

Факты. Последующее непостижимо для любого здравомыслящего человека, который ещё не проникся американской исключительностью. Для осуществления операции были выбраны опытные, прекрасно подготовленные агенты ЦРУ, способные эффективно действовать в Ираке. Оба прекрасно говорят по-арабски, так как происходят из арабских семей.

Один из них – американец иракского происхождения, второй – сирийского. Проблема в том, что оба обладают соответствующим образованием, подготовкой, техническими и военными навыками, чтобы отдавать себе отчёт в масштабе планируемых разрушений. В зоне поражения должны оказаться регионы, на которых проживают племена, из которых происходят агенты – их расширенные семьи, тогда как руководство даже не предложило им организовать эвакуацию родичей.

Агенты потребовали отказаться от проведения операции, угрожая разоблачением в противном случае. В ответ люди директора ЦРУ стали зачищать свидетелей. Когда агенты поняли, что их тоже убьют, а если им удастся выжить, то в серии убийств обвинят их самих, у них не оставалось выхода, кроме угрозы привести заряд в действие, если не будут предоставлены гарантии безопасности.

С их подготовкой, знанием устройства бомбы и доступом к гаджетам, агентам не составило труда обеспечить гарантированное приведение заряда в действие посредством «мёртвой руки». Кроме того, они подстраховывают друг друга, и существует опасность, что в случае смерти одного из них, оставшийся в живых приведёт устройство в действие.

Перехитрить их практически нереально, так как им знаком весь арсенал тактических приёмов и технических средств, находящихся в распоряжении их работодателей. Единственный надёжный и безопасный способ их остановить – это предоставить требуемые гарантии личной безопасности, отказа от операции и иммунитет от юридического преследования, что не представляет сложности, так как они ещё никого не убили.

Судя по тому, что «Борт номер один» ещё не на пути в Калифорнию, а вице-президент ещё не спустился в бункер, от администрации продолжают скрывать суть происходящего. В случае, если произойдёт непоправимое, Вашингтон и окрестности будут уничтожены, высшее руководство США погибнет, и совершенно непонятно, на какой уровень опустится командование стратегическими ядерными силами.

Руководство ЦРУ скрывает происходящее не только от общественности, но в первую очередь от администрации, поэтому неясно, как на этом уровне будут трактовать причину термоядерного взрыва. Самое время задействовать «горячую линию».
Сайт ПРАВОСУДИЯ.НЕТ:http://pravosudija.net/article/chto-proishodit-v-lengli

2791046_317031_original (700x475, 246Kb)

2791046_l (700x503, 171Kb)

2791046_logocia (620x310, 156Kb)

2791046_f49182c2b231 (511x512, 147Kb)

http://pravosudija.net/article/chto-proishodit-v-lengli


Метки:  

Банк HSBC уличили в отмывании денег

Четверг, 19 Февраля 2015 г. 12:57 + в цитатник

06:15, 9 февраля 2015


В Швейцарском отделении банка HSBC предоставляли тайные счета преступникам, в том числе наркоторговцам и продавцам оружия, а также помогали клиентам уклоняться от налогов. Об этом говорится в статье,опубликованной на сайте международного консорциума журналистских расследований (ICIJ).

В документах банка с 2005 по 2007 год, которые попали в руки журналистов, содержится информация о 30 тысячах счетов — активов на сумму около 120 миллиардов долларов. По данным расследования, больше всего денег в банке держало правительство Венесуэлы — около 12,6 миллиардов долларов.

Конфиденциальная информация была предоставлена газете Le Monde и ICIJ Кристин Лагард, которая в то время занимала пост министра финансов Франции. Документы передал Лагард бывший сотрудник банка HSBC Эрве Фальчиани, выкравший пять дисков с данными при увольнении.

В лондонской штаб-квартире банка заявили, что HSBC признает свою вину и принимает ответственность за неправомерные действия швейцарского филиала. По их словам, женевское отделение не было полностью интегрировано в систему кредитной организации. Представитель банка также отметил, что с 2007 года HSBC провел «радикальную трансформацию» и запустил несколько инициатив, «гарантирующих, что услуги не используются для уклонения от уплаты налогов или отмывания денег».

В правоохранительных органах ряда европейских стран заявили, что утечка информации помогла им получить данные о миллиардах долларов неуплаченных налогов.

В ноябре 2014 года бельгийские следственные органы начали расследование в отношении швейцарского филиала кредитной организации HSBC Private Bank. Годом ранее власти Аргентины также обвиняли банк в содействии лицам, отмывающим средства и уклоняющимся от уплаты налогов.

В 2012 году банк HSBC, обвиняемый в США в незаконных финансовых операциях, согласился выплатить американским властям 1,9 миллиарда долларов после предоставления свидетельств того, что через организацию отмывались деньги мексиканских наркоторговцев.

HSBC — один из крупнейших финансовых конгломератов в мире. Филиальная сеть насчитывает более 6900 отделений в 84 странах мира.


Госдума отказалась повышать налог на доходы богачей

Четверг, 19 Февраля 2015 г. 12:56 + в цитатник

18:21, 18 февраля 2015


Госдума отклонила законопроект о введении в России прогрессивной шкалы налогообложения. Об этом сообщает РИА Новости.

Законопроект был разработан «Справедливой Россией». Он предполагал введение четырех уровней налогообложения. 13 процентов (как и сейчас) должны были бы платить люди с ежегодным доходом до 5 миллионов рублей, 18 процентов — с доходом от 5 до 50 миллионов, 23 процента — от 50 до 500 миллионов, 28 процентов — свыше 500 миллионов.

Документ был внесен на рассмотрение Госдумы летом 2014 года. Ранее комитет нижней палаты парламента по бюджету и налогам рекомендовал отклонить этот законопроект, так как счел прогрессивную шкалу неэффективной и не соответствующей «требованиям конституционного принципа всеобщности и равенства налогообложения».

Агентство сообщает, что аналогичный законопроект вскоре собираются внести депутаты от КПРФ. Коммунисты считают, что граждане с доходом менее 20 тысяч рублей в месяц вовсе не должны платить налог. Те, кто получают более 400 тысяч рублей — должны отчислять 35 процентов.

Плоская шкала налога на доходы физических лиц была введена в 2001 году в результате налоговой реформы. Ставка по этому налогу для всех россиян составляет 13 процентов.


 ВЗГЛЯД / СМИ назвали российских клиентов женевского банка HSBC

Четверг, 19 Февраля 2015 г. 12:53 + в цитатник

 ВЗГЛЯД / «Метят в самое больное место»

Четверг, 19 Февраля 2015 г. 10:40 + в цитатник

 ВЗГЛЯД / Новый вариант возвращения графы «национальность» может оказаться компромиссным

Четверг, 19 Февраля 2015 г. 10:38 + в цитатник

 ВЗГЛЯД / Яндекс ищет управу на Google

Четверг, 19 Февраля 2015 г. 10:37 + в цитатник

Технический отчет о деятельности преступной группы, занимающейся целевыми атаками — Anunak

Среда, 18 Февраля 2015 г. 12:21 + в цитатник

2791046_cybercrime (700x678, 350Kb)

Во второй половине 2014 года мы уже неоднократно упоминали про целевые атаки на крупные финансовые учреждения как новую ступень мошенничества. Ведь теперь денежные средства похищают не у «мелких юрлиц», а у крупных финансовых компаний, в которых, казалось бы безопасность должна быть на высшем уровне и сложность совершения преступления приближается к «Hell». Однако, учитывая не стихающий поток подобных преступлений, а также особую актуальность на фоне текущего финансового состояния страны, мы решили обновить пост и добавить новых подробностей касательно группы Anunak, которая использует одноименного трояна, также известного как Carbanak. Название Carbanak происходит от склейки двух слов Anunak+Carberp.
 

Краткий экскурс


После задержаний членов группы Carberp в России, некоторые участники остались без работы, однако, полученный за долгие годы работы опыт позволил им занять новую нишу. Один из участников быстро понял, что можно украсть тысячу раз по $2 000 и заработать 2 миллиона долларов, а можно украсть всего лишь один раз и сразу всю сумму.

С 2013г. активизировалась организованная преступная группа, нацеленная на банки и электронные платежные системы России и пост советского пространства. Особенностью является то, что мошенничество происходит внутри корпоративной сети, с использованием внутренних платежных шлюзов и банковских систем. Таким образом денежные средства похищаются не у клиентов, а у самих банков и платежных систем. Если доступ был получен злоумышленниками в сеть государственного предприятия, то целью злоумышленников является промышленный шпионаж.
2791046_3199b (340x234, 112Kb)
Основной костяк преступной группы составляют граждане России и Украины, однако есть лица, оказывающие им поддержку из Белоруссии.

Средняя сумма хищения на территории России и пост советского пространства составляла 2 миллиона долларов США по курсу осени 2014г. С 2013 года ими были успешно получены доступы в сети более 50 Российских банков и 5 платежных систем, некоторые из них были лишены банковской лицензии. На текущий момент итоговая сумма хищений составляет более 1 миллиарда рублей, большая часть из которой приходится на второе полугодие 2014г.

Среднее время с момента проникновения во внутреннюю сеть финансовой организации до момента хищения составляет 42 дня.

В результате доступа во внутренние сети финансовой организации хакерам удавалось получать доступ к серверам управления банкоматами и заражать их своими вредоносными программами, что позволяло в дальнейшем опустошать их по команде. Также результатом проникновения в сеть был доступ к управлению платежными шлюзами (в случае платежных систем) и счетами банка.

С 2014 года участники преступной группы начали активно проявлять интерес к Европейским ритейл компаниям.

Для проникновения во внутреннею сеть используются целевые рассылки по электронной почте, или через другие бот-сети, для чего постоянно поддерживается контакт с владельцами крупных бот-сетей. С августа 2014 года они начали создавать свою крупную бот-сеть используя массовые рассылки по электронной почте, а не Driveby.
2791046_cybercrimeandidentitytheft (300x210, 22Kb)

Атаки в России


Первое успешное ограбление банка было совершено ими в январе 2013 года. Во всех первых случаях злоумышленники использовали для удаленного доступа в сеть банка программу RDPdoor, а для удаления следов и вывода Windows компьютеров и серверов из строя программу MBR Eraser. Обе программы использовались участниками преступной группы Carberp, которой управлял Germes. Для снижения рисков лишиться доступа во внутреннею сеть банка, кроме вредоносных программ, злоумышленники использовали и легитимные программы для удаленного доступа как Ammy Admin и Team Viewer. В последствии от использования RDPdoor и Team Viewer злоумышленник полностью отказались.

Кроме самих банковских и платежных систем хакеры получали доступы к серверам электронной почты, для контроля всех внутренних коммуникаций. Это позволяло им выяснить, что в сети банка была зафиксирована аномальная активность как она была установлена и какие меры будут предприниматься сотрудниками банка для решения проблемы. Контроль над почтой успешно устанавливался независимо от того был это MS Exchange или Lotus. Это позволяло им принимать обратные меры, позволяя сотрудникам банков и платежных систем получить ощущение что проблема была решена.

Основные этапы развития атаки:
1. Первичное заражение компьютера рядового сотрудника.
2. Получение пароля пользователя с административными правами на некоторых компьютерах. Например, специалист технической поддержки. 
3. Получение легитимного доступа к одному из серверов.
4. Компрометация пароля доменного администратора с сервера.
5. Получение доступа на контроллер домена и компрометация всех доменных активных учетных записей.
6. Получение доступа к серверам электронной почты и документооборота.
7. Получение доступа к рабочим станциям администраторов серверов и банковских систем.
8. Установка программного обеспечения для контроля активности операторов интересующих их систем. Обычно это фото и видео фиксация.
9. Настройка удаленного доступа к интересующим серверам включая изменения на межсетевых экранах.
 

Инструменты


Для проведения целевых атак в 2014 году злоумышленники закончили разработку своей основной вредоносной программы Anunak, которая используется вместе со следующими инструментами:

Mimikatz — для получения паролей от локальных и доменных учетных записей
MBR Eraser — для вывода операционной системы из строя
SoftPerfect Network Scanner — для сканирования локальной сети
Cain & Abel — для получения паролей
SSHD-бэкдор — для получения паролей и удаленного доступа
Ammy Admin — удаленное управление
Team Viewer — удаленное управление

Основной вредоносной программой является «Anunak» по классификации нашей лаборатории. Это троянская программа используется только для целевых атак, преимущественно на банки и платежные системы. Целевое использование позволяет ей оставаться малоизученной, что обеспечивает ей хорошую живучесть внутри корпоративных сетей. При написании данной вредоносной программы в некоторых местах использовался исходный код от банковской троянской программы «Carberp».

«Anunak» обладает следующим набором функциональных возможностей.

В него интегрировано программное обеспечение под названием «Mimikatz». Это программное обеспечение с открытым исходным кодом, позволяющее получать пароли учетных записей пользователей, совершивших вход в систему Windows. Однако данное программное обеспечение существенно изменено: при сохранении функциональных возможностей по получению паролей учетных записей был убран функционал взаимодействия с пользователем, информация об ошибках и ходе выполнения программы. Таким образом, при запуске вредоносной программы на сервере, скрытно будут скомпрометированы все доменные и локальные учетные записи, включая учетные записи администраторов. Для того чтобы получить пароли от учетных записей достаточно ввести последовательно две команды: «privilege::debug» и «sekurlsa::logonpasswords». При попадание этой программы на контроллер домена, либо сервер электронной почты, компрометируются практически все учетные записи домена, включая администраторов.

Также существует возможность добавления файла исследуемой программы в исключения межсетевого экрана путем создания соответствующего правила через утилиту «Netsh».

В программе реализован функционал перехватчика нажатых клавиш и присутствует возможность создания снимков экрана.

Присутствует функционал, взаимодействующий с банковской системой iFOBS.

На сервер управления вредоносной программой производится отправка ключевой информации, снимков экрана и архивов в формате «cab».
2791046_groupib1109 (400x178, 75Kb)
Программа способна скрытно вносить изменения в ряд системных файлов предположительно с целью снятия ограничения настольных версий операционных систем «Microsoft Windows» на количество пользователей, которые могут одновременно подключиться к управляемой данной операционной системой ЭВМ по протоколу RDP с целью осуществления их удаленного администрирования.

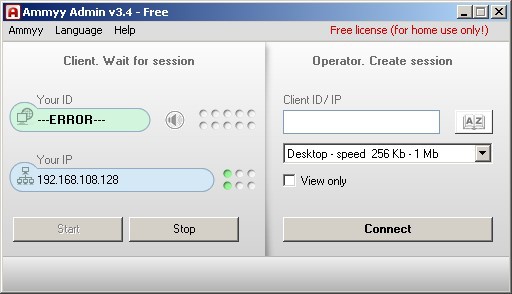
Существует возможность загрузки и запуска произвольных исполняемых файлов с управляющего сервера. Одним из таких файлов является программа «AmmyAdmin», которая способна запуститься с аргументами «-service» и «-nogui», что приведет к ее запуску в качестве службы и без интерфейса пользователя. «AmmyAdmin» позволяет по IP адресу и уникальному идентификатору соединяться через сервер «rl.ammyy.com» с другим ЭВМ, имеющим такое же программное обеспечение. В результате соединения злоумышленник получает удалённый доступ к ЭВМ пользователя с запущенным «AmmyAdmin» в обход межсетевых экранов. Снимок окна представлен на рисунке ниже:

image

При получении доступа к серверам под управлением операционных систем семейства Linux злоумышленники используют SSH-бэкдор передающий на сервер злоумышленникам данные о логинах/паролях, используемых для доступа к серверу, а также предоставляет удаленный доступ злоумышленникам.

Для обеспечения доступа к интересующим серверам правила на межсетевых экранах Microsoft TMG, CISCO и т.п. могут быть соответствующим образом изменены.

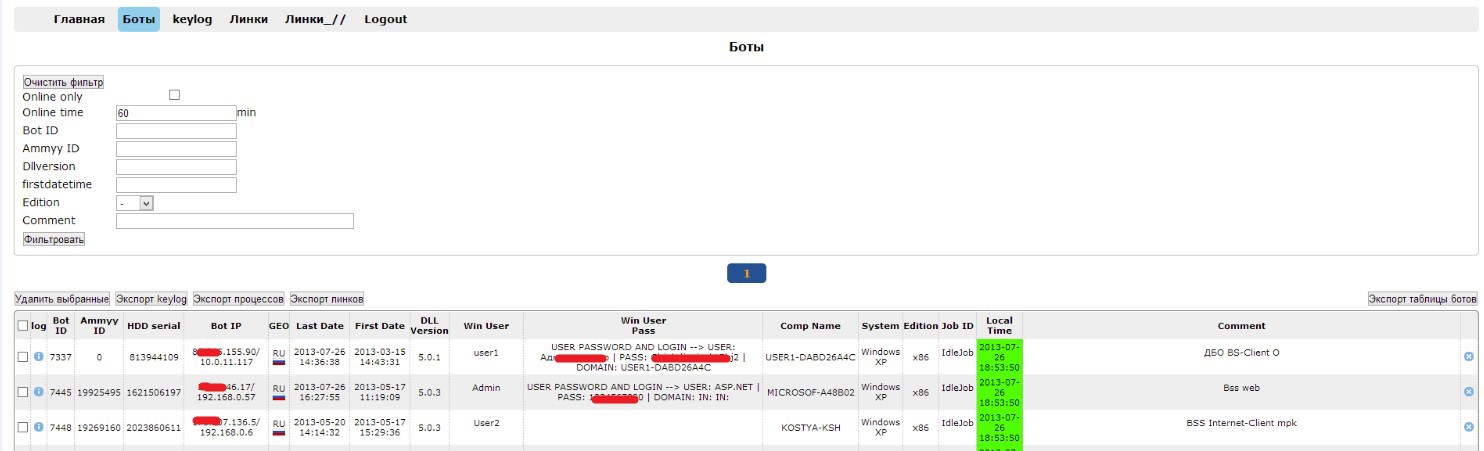
Когда у злоумышленников еще не было основной вредоносной программы, которая проводила бы скрытую установку «AmmyAdmin» и сообщала бы злоумышленникам пароль для удаленного доступа, они использовали стороннюю вредоносную программу известную как «Barus». Данная вредоносная программа используется крайне редко и последний раз встречалась нам в 2013 году. Вредоносная программа является разработкой русскоязычных авторов. В панели управления можно заметить поле «Ammy ID» использование которого позволяло злоумышленникам осуществлять удаленное подключение.


Методы распространения вредоносов


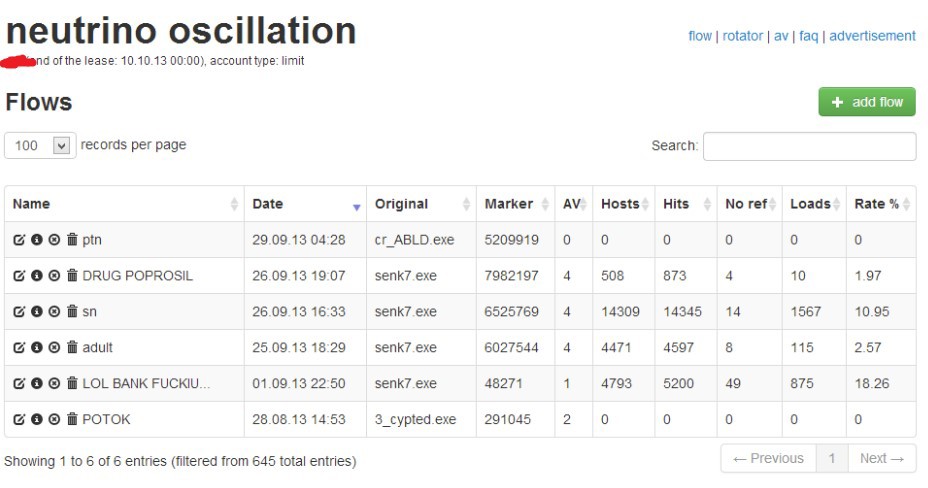
В самом начале своей деятельности в 2013 году из-за отсутствия целевого трояна злоумышленники начали распространять Andromeda и Pony. Распространяли указанные вредоносные программы методов Driveby через связку эксплойтов Neutrino Exploit Kit, как показано на рисунке ниже. Интересно, что источником трафика осенью 2013 года для них был сайт php.net/. Трафик с этого ресурса они перенаправляли на связки еще с июля 2013 года, но обнаружен данный факт был значительно позднее. Имя одного из потоков для распространения вредоносной программы «LOL BANK FUCKIUNG», что соответствовало их деятельности.


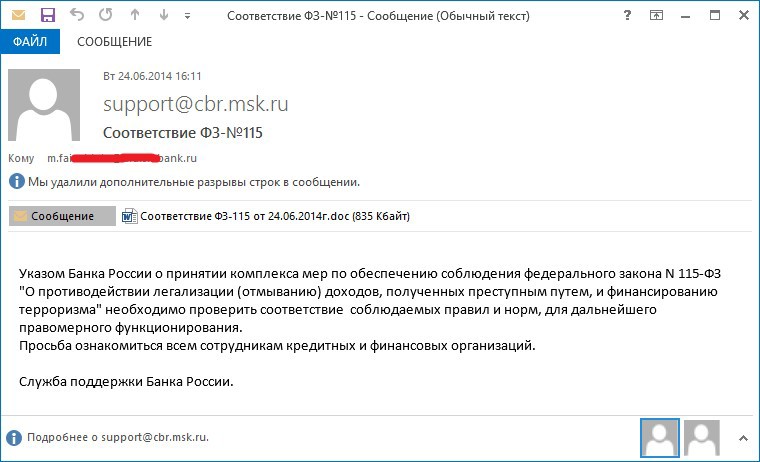
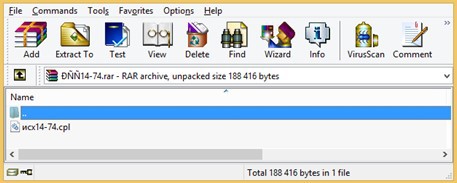
Параллельно с этим они использовали и другой способ заражений, который был одним из основных. Основным способом распространение является отправка писем с вредоносным вложением от имени Центрального банка РФ, потенциального клиента, либо реально существующего контрагента (к аккаунту которого предварительно осуществляется доступ, далее делается рассылка по контакт-листу).

Вторым используемым способом является установка специальной вредоносной программы для проведения целевых атак с помощью другой вредоносной программы, которая могла попасть в локальную сеть случайным образом. Для выявления подобных вредоносных программ, преступная группа поддерживает связь с несколькими владельцами крупных бот-сетей, массово распространяющих свои вредоносные программы. Покупая у таких владельцев бот-сетей сведения об IP-адресах, где установлены их вредоносные программы злоумышленники проверяют IP-адреса на принадлежность финансовым и государственным структурам. Если вредоносная программа находится в интересующей их подсети, то злоумышленники платят владельцу крупной бот-сети за установку их целевой вредоносной программы. Подобные партнерские отношения были с владельцами бот-сетей Zeus, Shiz Ranbyus. Все указанные троянские программы являются банковскими и объясняются прошлыми взаимоотношениями. В конце 2013 года хакер под псевдонимом Dinhold начал строить свою бот-сеть на модифицированном Carberp, после выкладывания в открытый доступ его исходных кодов. С ними были попытки наладить аналогичное взаимодействие, однако, в 2014 году он был арестован не успев развить свою бот-сеть до необходимого уровня.

Для проверки IP-адреса на принадлежность нужной сети использовался следующий скрипт:

#!/usr/bin/python
# -*- coding: utf-8 -*-
import os
from bulkwhois.shadowserver import BulkWhoisShadowserver
iplist_file = 'ip.txt'
path = os.path.dirname(os.path.abspath(__file__))
bulk_whois = BulkWhoisShadowserver()
iplist = []
with open(os.path.join(path, iplist_file)) as f:
for line in f:
iplist.append(line.strip())
result = bulk_whois.lookup_ips(iplist)
with open(os.path.join(path, 'data.txt'), 'a') as f:
for record in result:
f.write('IP: %s\
CC: %s\
Org. Name: %s\
Register: %s\
AS Name: %s\
BGP Prefix: %s\
-------------------------------------------------------\
' % (result[record]['ip'], result[record]['cc'], result[record]['org_name'], result[record]['register'], result[record]['as_name'], result[record]['bgp_prefix']))

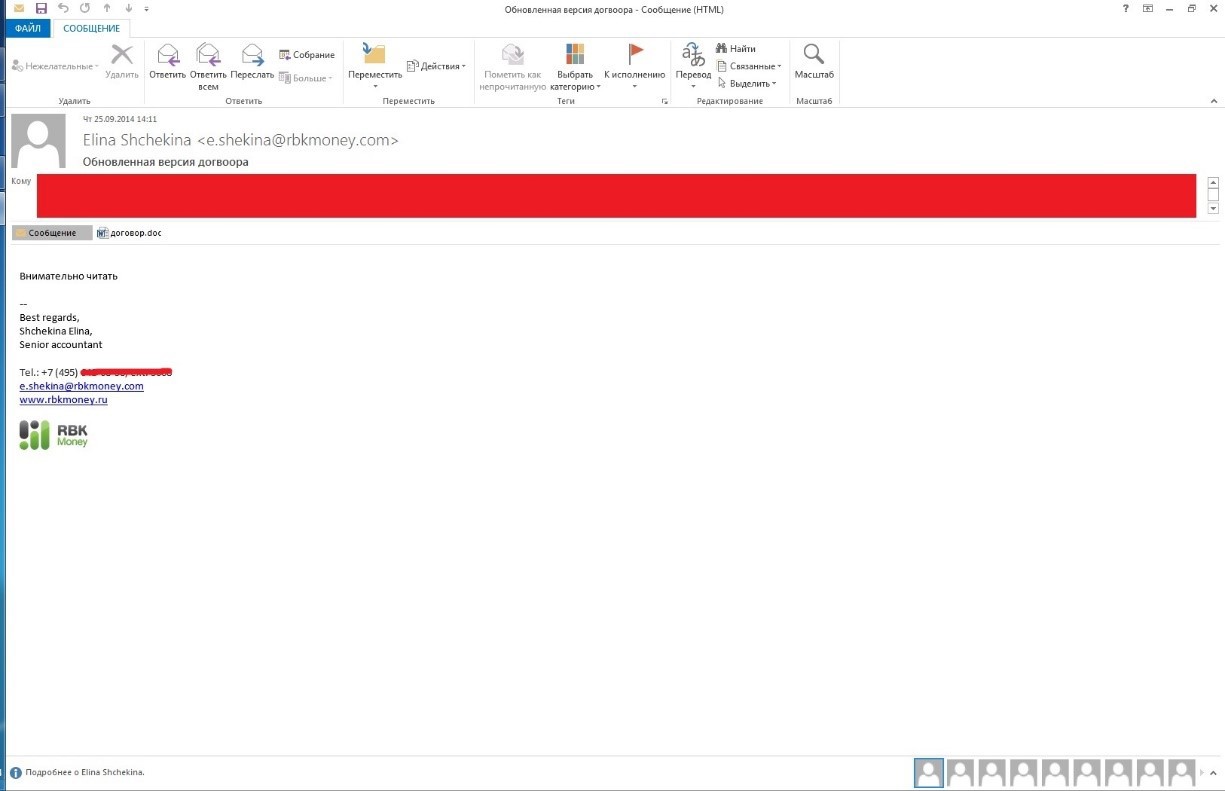
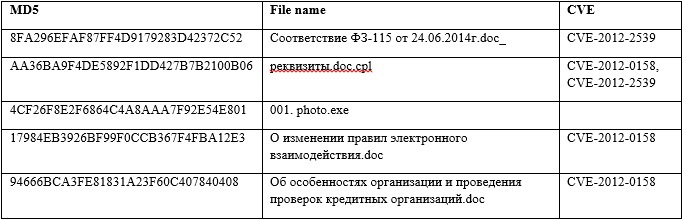
Наиболее опасными являются рассылки от имени партнеров с которыми финансовые и государственные учреждения осуществляются постоянный обмен данными по электронной почте. Пример подобной почтовой рассылки произошел 25 сентября 2014 года, в 14:11 с электронного почтового адреса «Elina Shchekina <e.shekina@rbkmoney.com>», тема письма «Обновленная версия договора». Вложение «договор.doc» эксплуатирует уязвимости CVE-2012-2539 и CVE-2012-0158. Рассылка была проведена на более чем 70 адресов различных компаний (причем в рамках одной компании могло быть несколько адресов получателей).


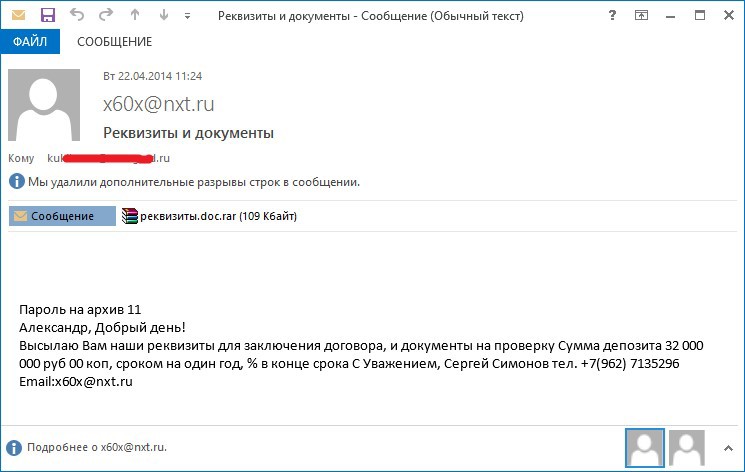
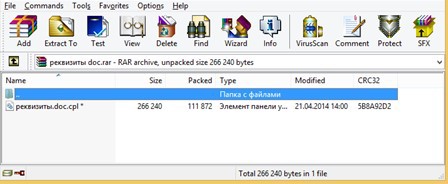
Письмо с вредоносным вложением (md5: AA36BA9F4DE5892F1DD427B7B2100B06) в архиве с паролем от потенциального клиента, отправленного менеджеру банка после предварительного телефонного разговора с ним. Звонок осуществляли из г. Санкт-Петербург.


Содержимое текстового файла с именем «реквизиты.doc»

ООО «Компания Наш Век»
109387, Россия, г. Москва,
ул. Аносова, д. 24, офис 409
Тел. (495) 124-99-77 факс: (495)124-99-77
Тел. сот. (962) 7135296
E-mail:x60x@nxt.ru
ИНН 7329001307 КПП 732901001
р\с 40702810613310001709
Филиал ВТБ 24 (ЗАО) г. Москва
К\с 30101810700000000955
БИК 043602955


Письмо от имени Центрального банка России с вредоносным вложением (md5: 8FA296EFAF87FF4D9179283D42372C52), эксплуатирующим уязвимость CVE-2012-2539 с целью выполнения произвольного кода.

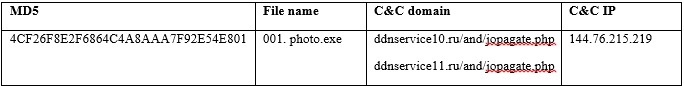
Также были иные примеры писем с вредоносными вложениями, как например отправка писем с файлом «001. photo.exe».


Атаки на банкоматы


Наличие доступа во внутренние сети банков открывают широкие возможности для хакеров. Одной из таких возможностей было получение доступа к банкоматам из специальных сегментов сети, которые должны были быть изолированы. Подтверждено, что данная преступная группа получила доступ к 52 банкоматам. Сумма ущерба превышает 50 миллионов рублей. В результате получения доступа к банкоматам, в зависимости от модели банкомата, хакеры применяли разные схемы.
 

Подмена номинала


При получении доступа злоумышленники загружали вредоносные скрипты и изменяли в реестре операционной системы банкомата номиналы выдаваемых купюр. В результате, при запросе на получение 10 купюр номиналом 100 рублей, злоумышленник получали 10 купюр номиналом 5000 рублей. Используемые ими вредоносный скрипт и программа были разработаны для платформы Wincor.

Вредоносный скрипт содержал следующие команды:
Содержимое файла «1.bat»

REG ADD «HKEY_LOCAL_MACHINE\SOFTWARE\Wincor Nixdorf\ProTopas\CurrentVersion\LYNXPAR\CASH_DISPENSER» /v VALUE_1 /t REG_SZ /d «5000» /f
REG ADD «HKEY_LOCAL_MACHINE\SOFTWARE\Wincor Nixdorf\ProTopas\CurrentVersion\LYNXPAR\CASH_DISPENSER» /v VALUE_2 /t REG_SZ /d «1000» /f
REG ADD «HKEY_LOCAL_MACHINE\SOFTWARE\Wincor Nixdorf\ProTopas\CurrentVersion\LYNXPAR\CASH_DISPENSER» /v VALUE_3 /t REG_SZ /d «500» /f
REG ADD «HKEY_LOCAL_MACHINE\SOFTWARE\Wincor Nixdorf\ProTopas\CurrentVersion\LYNXPAR\CASH_DISPENSER» /v VALUE_4 /t REG_SZ /d «100» /f
REG ADD «HKEY_LOCAL_MACHINE\SOFTWARE\Wincor Nixdorf\ProTopas\CurrentVersion\LYNXPAR\CASH_DISPENSER» /v VALUE_1 /t REG_SZ /d «100» /f
REG ADD «HKEY_LOCAL_MACHINE\SOFTWARE\Wincor Nixdorf\ProTopas\CurrentVersion\LYNXPAR\CASH_DISPENSER» /v VALUE_4 /t REG_SZ /d «5000» /f
shutdown -r -t 0 –f


После исполнения данного файла изменяются ключи реестра, ветви реестра ««HKEY_LOCAL_MACHINE\SOFTWARE\Wincor Nixdorf\ProTopas\CurrentVersion\LYNXPAR\CASH_DISPENSER»», отвечающие за номинал кассет в банкомате. В результате исполнения данного файла ключ реестра, отвечающий за кассету номер 1 (VALUE_1), принимает значение «100», а ключ реестра, отвечающий за кассету номер 4 (VALUE_4), принимает значение «5000». После чего подается команда на перезагрузку ЭВМ.

Эталонное значение ключей реестра:

VALUE_1 — 5000
VALUE_2 — 1000
VALUE_3 — 500
VALUE_4 — 100

В случае, если фактическая загрузка банкомата соответствует эталонной, то при изменении ключей реестра при выдаче купюр из кассеты №1, будут выдаваться купюры номиналом «5000» вместо «100».
 

Опустошение диспенсера


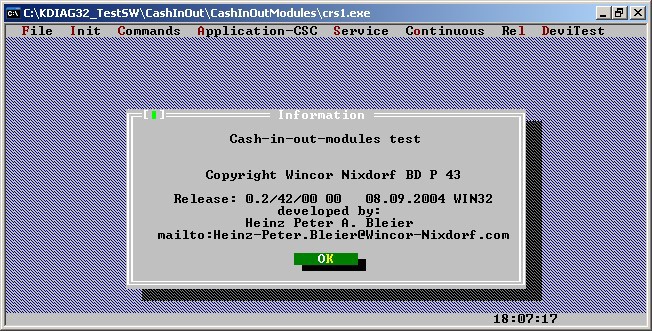
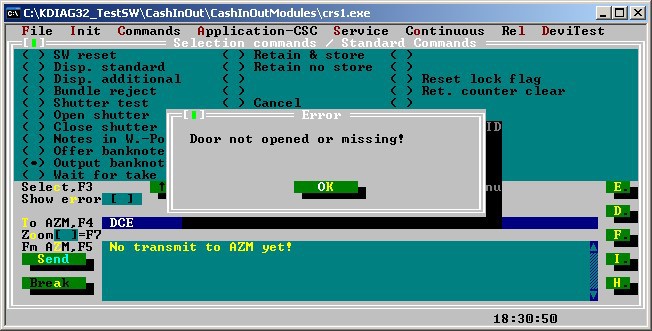
Кроме того, злоумышленники использовали модифицированную отладочную программу, которая позволяла по команде осуществлять выдачу денег из диспенсера. Оригинальная отладочная программа осуществляет выдачу денежных средств через диспенсер только при зафиксированном открытом корпусе банкомата и двери сейфа. Чтобы обеспечить выдачу денег с закрытым банкоматом, злоумышленникам пришлось модифицировать оригинальную программу «KDIAG32» (оригинальный файл: размер 1 128 960 MD5 4CC1A6E049942EBDA395244C74179EFF). 


Рисунок: Сервисная программа KDIAG32 для банкоматов Wincor

Сравнение оригинальной версии программы с модифицированной показало, что различие только в игнорировании ошибки «“Door not opened or missing!”». На рисунке ниже приведено сообщение об ошибке, которое никогда не будет показано пользователю в исследуемом файле:

Рисунок: Скрываемое окно в оригинальной программе KDIAG32
 

Андромеда


Разбирая один из инцидентов все следы указывали на то, что работала та же самая преступная группа. Для удаленного доступа использовался Ammy Admin, на Unix-серверах стоял тот же самый SSHD-бэкдор и более того он был загружен с того же взломанного сервера, что и в других случаях с использованием трояна Anunak. Однако, в этом инциденте в качестве основного трояна использовался не Anunak, а Andromeda. Серверы управления находились в Казахстане, Германии и Украине. Проверка серверов управления показала, что это был Bulletproof хостинг, которые кроме серверов предоставляет услугу проксирования трафика через свою инфраструктуру и использование TOR и VPN, что значительно отличалось от схемы хостинга Anunak. Проверка обналичивания денег показала, что использовалась та же преступная группа обнала, что и для Anunak, что еще раз подтвердило их взаимосвязь.

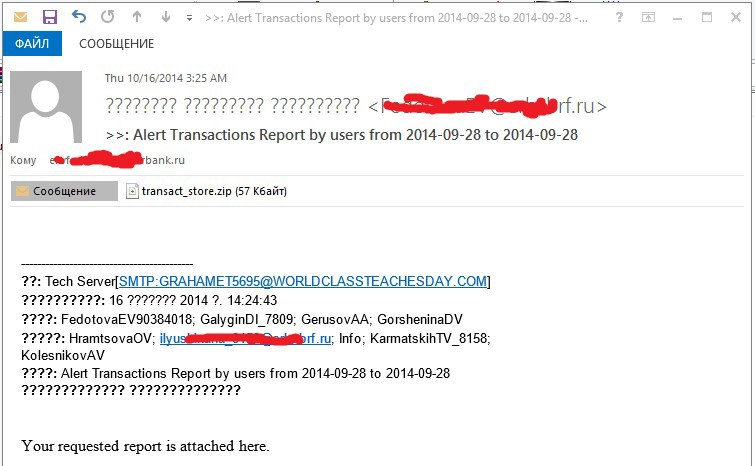
Полученные экземпляры трояна Andromeda распространялись с августа 2014 года по электронной почте. В качестве ключа шифрования RC4 использовалось значение 754037e7be8f61cbb1b85ab46c7da77d, которое является MD5 хэшем от строки «go fuck yourself». В результате такой рассылки с августа по конец октября бот-сеть Andromeda выросла до 260 000 ботов. Успешное заражение в одной подсети приводило к рассылке таких писем другим сотрудникам банков на основе контакт-листа сотрудника. Пример пересылки из сети зараженного банка сотрудникам другого банка показан ниже.


В результате такой веерной рассылки были заражены многие компании нефтегазового сектора, банки и государственные учреждения. В России таким образом было заражено минимум 15 банков и 2 платежные системы. 

Письма с подобными вложениями распространялись со следующими темами:

«My new photo»
«Alert Transactions Report by users from 2014-09-28 to 2014-09-28»
 

Схемы обнала


Предварительно, стоит отметить тот факт, что процесс вывода похищенных денежных средств (обналичивания) отличался, во-первых, исходя из способа хищения, во-вторых из типа жертвы (банк или платежная система), в-третьих из общей суммы хищения. 

По типу жертвы скорее разделялись на основании типов контрагентов, работа с которыми накладывала те или иные ограничения. Например, все платежи были обязаны пройти через определенный пул посредников. Дополнительно, «нештатный» пул контрагентов мог вызвать подозрения и ненужные проверки (ручная обработка платежных поручений).
 

Банк (суммы до 100млн. рублей):


В случае получения (целью злоумышленников) контроля над АРМ КБР, в основном, схема была классическим деревом, когда денежные средства со счета банка направлялись на несколько юридических лиц, далее от каждого юр. лица на более мелкие юр. лица (таких итераций могло быть несколько), далее на карты физических лиц (от 600 до 7000 транзакий).

В случае получения (целью злоумышленников) контроля над сервисом управления банкоматами, денежные средства получались напрямую из банкомата по команде злоумышленника. В данном случае весь процесс обнала состоял в том, чтобы дроп находился у банкомата в указанный час и был на связи со злоумышленником, имеющим доступ к серверу управления банкоматами, с мешком, в который потом происходило опустошение диспенсера.
 

Банк (суммы свыше 100млн. рублей):


Денежные средства отправлялись на счета других банков, причем зачастую были использованы «взломанные» банки, в которых заранее подготавливались счета и пластиковые карты.
 

Платежная система:


Помимо всех вышеперечисленных способов были также задействованы каналы отправки денежных средств через системы расчетов, электронные кошельки и платежные системы, типа web money, яндекс деньги, QIWI (1500-2000 транзакций). Были зафиксированы поступления крупных сумм (до 50млн.) на отдельные карты физических лиц, которые в дальнейшем занимались покупкой по этой карте дорогостоящих негабаритных товаров, таких как ювелирные изделия, наручные часы и прочая атрибутика. Огромная часть денежных средств отправлялась на мобильных операторов (подготовленные заранее 1500-2000 сим-карт).

Весной 2014 года (расцвет данного вида мошенничеств) были известны 2 группы обнальщиков, работающих по сопровождению целевых атак, к осени 2014 года их количество увеличилось до 5. В общем числе этот рост связан и с количеством хищений (число жертв + средняя сумма хищения на 1 жертву). Группы работают в разных городах для обеспечения лучшей распределенности обнала. Также в данные группы входят выходцы из ближнего зарубежья, которые в случае необходимости (крупный «проект») прибывали в указанный город. Каждая из групп контролировалась отдельно стоящим человеком. В состав группы входит порядка 15-20 человек.

Часть денег уходили в Украину и Белоруссию.
 

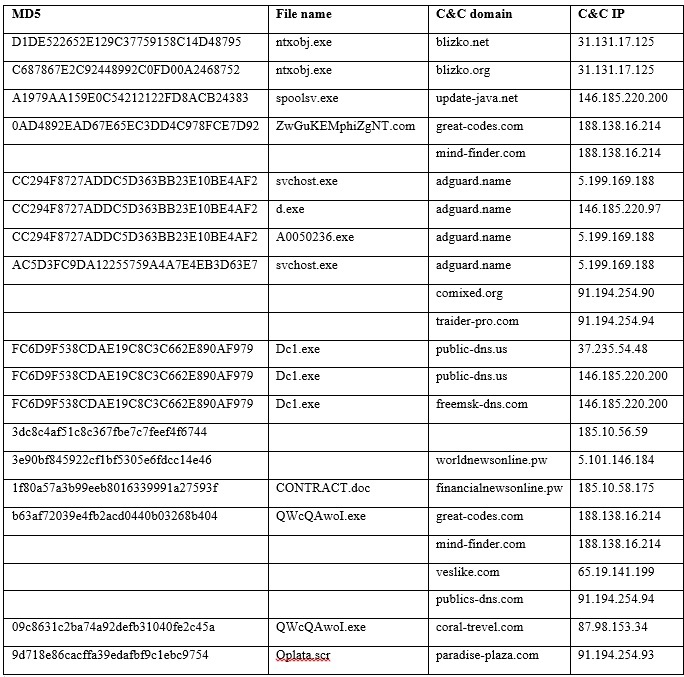
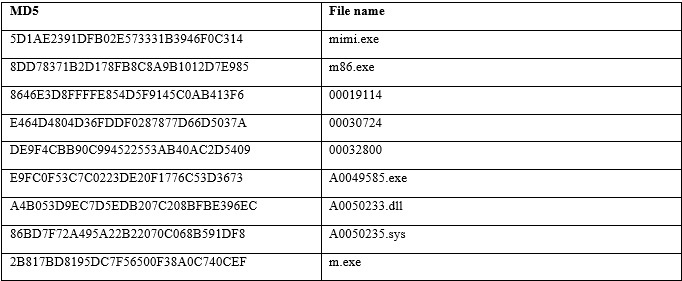
Вредоносные семплы


Anunak


Mimikatz


Andromeda


MBR_Eraser


Email attachments


Атаки в Европе и США


Метки:  

Как мы открывали и потом закрывали интернет-магазин

Среда, 18 Февраля 2015 г. 11:43 + в цитатник

2791046_inetmagazin11_b (500x363, 66Kb)2791046_img (434x288, 71Kb)

Всем доброго времени суток. 

Традиционно принято делиться удачными историями, мол, вон как было трудно, но мы все выдержали и теперь мы очень успешная компания. Я же хочу рассказать вам историю создания своего интернет-магазина «Тафигудс» без хеппиэнда. Честно признаться, никак не мог начать, две недели собирался то ли мыслями, то ли духом. Ведь признаваться в своих неудачах – дело не из легких. В общем, если мой опыт будет полезен тем, кто только в начале пути, то значит, я не зря старался. 

Немного предыстории. Я работал клерком, сидел в уютном теплом офисе, где всегда можно налить себе вкусного горячего кофе, получал зарплату по итогам каждого месяца, и вообще все было стабильно и хорошо. Но с годами начинаешь ко всему этому привыкать и все меньше ценить, появляется желание прыгнуть выше и сделать что-то новое. Начитавшись разных историй успеха на Хабре, я пришел к выводу, что надо открыть свой бизнес. Ведь главное было бы желание, поэтому оставалось найти перспективное направление. Учитывая, что работаю в логистическом бизнесе в американской компании, то ничего другого мне не приходило на ум, как дистрибутировать что-нибудь эксклюзивное из США. Я начал рассматривать разные направления от товаров для спорта до электроники и одежды. В ходе переговоров и переписки с производителями пришла мысль, что выявлять одно перспективное направление — смысла нет, тем более при какой-либо ошибке риски могут быть фатальными, что-то вроде «не клади все в одну корзину». В итоге я пришел к выводу, что надо возить всего понемногу и продавать, выявляя самое интересное направление. К тому же раз сейчас идет тренд всяких гаджетов и вообще разных мобильных штучек, то к этому больше и будем склоняться. Ассортимент магазина будет состоять из гаджетов и аксессуаров к ним, товаров для дома, активного отдыха и т.п. Мы исключили одежду из-за необходимости иметь разные цвета и размеры, а также смартфоны и планшеты из-за отсутствия в них маржинальности, да и вообще, их продают все кому не лень. 

К этому моменту у меня появился партнер, ведь я понимал, что великие дела можно делать только командой. Итак, начали мы со следующим набором: стартовые 600 тыс. руб., «а-ля» команда, даже бизнес-план написали, в котором постарались расписать подробно все стадии, начиная от закупки и заканчивая реализацией и маркетингом. А главное – у нас был огромное желание! Модель бизнеса была простой: закупаем на акциях Amazon и eBay разные интересные товары, причем не все подряд. Был даже алгоритм закупки: видим в акции что-то интересное, проверяем по отзывам на Яндекс.Маркете (чтобы было минимум 4 звезды), далее фильтр работал по цене: если в два раза ниже – покупаем. Затем товар доставлялся в Москву, и надо признать, что эта часть всей цепочки бизнеса была лучше всего отработана. Так как я давно занимаюсь логистикой товаров из США, то по цене и сроку у нас были явные преимущества перед конкурентами. Собственно ценой мы и хотели завоевать рынок. Ведь продажи мы видели только и только через Яндекс.Маркет, так как, имея базовые знания по продаже товаров через интернет (спасибо книгами и разным курсам), мы пришли к выводу, что упирать на оптимизацию сайта – нам мало что даст, так как планировали заявить о себе, пожалуй, в самой конкурентной среде. Контекстная реклама была для нас дорогая по той же самой причине, мы не смогли бы перебивать ставки монстров этого рынка. Поэтому нам оставалось довольствоваться низкочастотными запросам, что мы активно и делали. В итоге Яндекс.Маркет был самым подходящим инструментом для стартапа с ценой клика в 3 рубля. Ведь мы могли позволить себе поставить самую низкую цену в диапазоне и клиенты бы выстраивались в очередь на сайте магазина. Все казалось логичными и мы не видели в теории никаких сложностей, с которыми бы не справились. 

В марте этого года мы приступаем к практической части: написали техническое задание, разработали дизайн, логотип и т.п. Разработчик сайта, ознакомившись с заданием, поставил сроки в 2 месяца. Мы обрадовались такому раскладу и решили, что в начале мая открываемся и месяц закладываем на тестирования и исправления. Посчитав, что месяца «на обкатку» нам вполне будет достаточно, мы решили подготовиться к летнему сезону, тем более мы не могли открывать магазин без ассортимента. Весь март и апрель мы занимались только сайтом и закупкой минимального ассортимента для запуска. Товар приходил буквально через неделю, но так как админка магазина еще не была готова, то мы составляли тексты для будущих карточек товаров. Как писали тексты? Что-то переводили с Амазона, и в итоге получался оригинальный текст, что-то рерайтили. А разработчик, тем временем, писал код. 

Магазин планировали сделать с небольшой фишкой: мы разделили магазин на три отдела. В первом отделе было всего четыре товара по цене равной себестоимости, но доступно предложение было всего один день. На следующий день товар уходил в следующий отдел и акция уже длилась 3 дня, но при этом цена становилась чуть выше. Через три дня товар уходил в третий отдел, где уже не было никаких лимитов. В общем, мы посчитали, что данная система акций будет привлекать посетителей и обозначили это в бизнес-плане, как главный элемент маркетинга. 

В апреле я еще успел сгонять в США, чтобы отвлечься и, как говорится «начать бизнес со свежими силами». Потом наступил май, но магазин мы запустить не смогли, так как у разработчика начались сложности, которые он тщательно скрывал. В начале, он нам сказал, что неверно понял про систему акций, т.е. перехода товара между отделами, затем у него уволился программист, который вел наш магазин. И разработчик объявил о новых сроках. Для нас это был настоящий шок. Ругаться и выставлять претензии смысла не было, так как пришлось бы искать нового подрядчика. А на это точно времени уже не было, тем более не было гарантий, что найдем лучше. В общем мы настроились на новые сроки. И следующие два месяца (июнь, июль) мы тупо сидели на акциях и вылавливали подходящие нам предложения и «заполняли полки магазина» товаром. Наконец, 4 августа мы запускаемся и берем для себя один месяц на тестирование и доработку шероховатостей. Надо отметить, на случай, если разработчик нашего сайта будет читать эту статью, он выставил нам счет со скидкой в 50%. Это хоть как-то нас успокоило и дало возможность закупить больше товара. Кстати, к этому времени мы уже забили весь свой склад товарами под первоначальный минимальный ассортимент и наши стартовые деньги почти закончились.

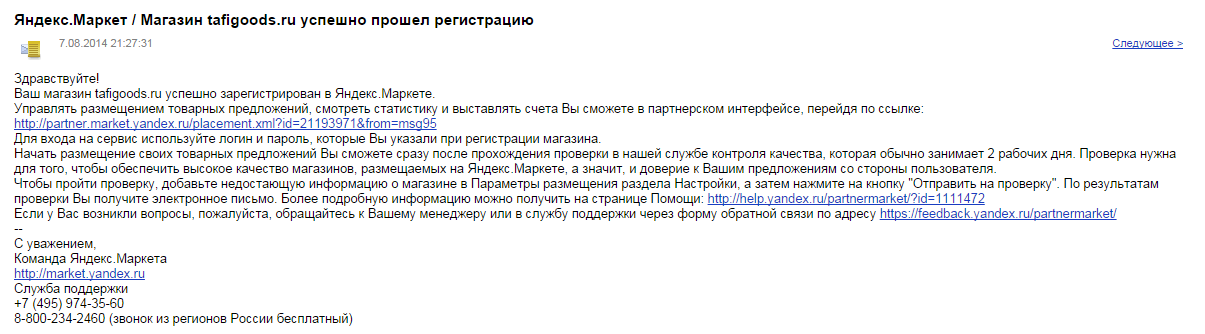
Ну а дальше самое интересное: наступает этап регистрации и проверки нашего магазина в Яндекс.Маркете. Честно говоря, мы были уверены, что это больше формальный момент и задача Маркета проверить сайт на наличие ошибок и т.п. Ведь мы станем их клиентами и будем платить за каждый клик, плюс планировалось вести контекстную рекламу по отдельным товарам. Но как же мы сильно ошибались и даже представить себе не могли, что ждет нас впереди! 

Мы прошли все основные процедуры по регистрации магазина на Маркете, подготовили прайс-лист с небольшим списком товаров и отправили все на проверку. 


В этот же день нам позвонила женщина под видом клиента, пытаясь купить один гаджет. В основном ее волновало, как она может забрать товар самовывозом, поэтому расспрашивала детали по адресу, до которого часу работаем и т.п. Звонок сразу показался странным, хотя надежды были, что это все-таки был настоящий клиент. В любом случае, после звонка пришло письмо, что мы проверку не прошли, так как не до конца было понятно, как у нас организована точка самовывоза.


Мы тут же отправили подробнейшее письмо о нашей точке самовывоза, разъясняющее, что у нас нет розничной точки продаж, что у нас офис, где, собственно, и организована точка самовывоза. На следующий день мы снова отправили магазин на проверку. 

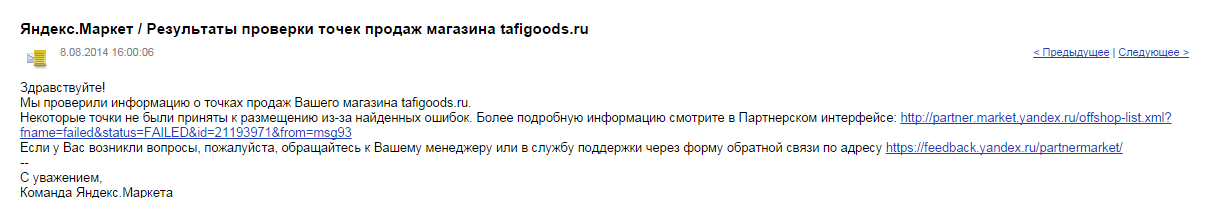
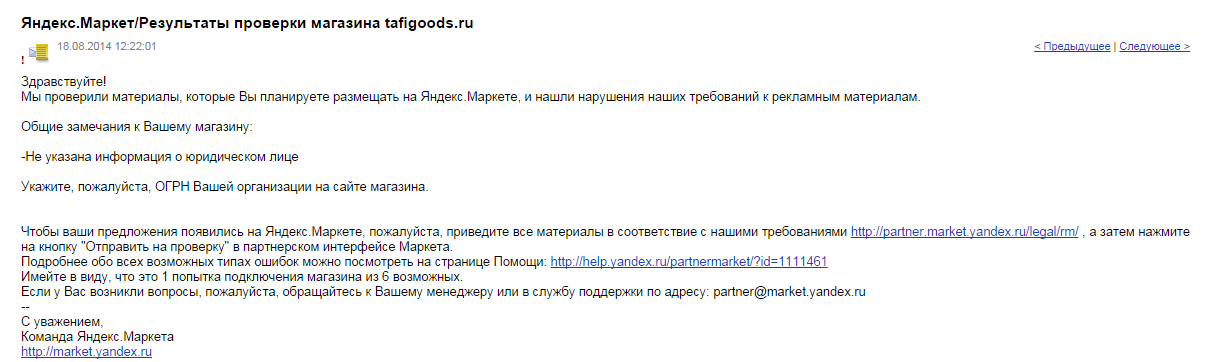
И здесь для нас началось настоящее испытание. Звонили разные люди под видом клиентов. Сначала позвонила девушка, ее невозможно было расслышать, в трубке периодически что-то трещало. С большим трудом мне удалось записать ее номер, чтобы самому сделать звонок. О, чудо! Когда я перезвонил, слышимость была уже прекрасна. Я ответил на ее вопросы по интересующему товару, она поблагодарила и взяла тайм-аут. Следующий звонок был уже вечером от мужчины, который все время меня допытывал относительно низких цен. Я говорил правду: магазин только запускается, поэтому привлекаем внимание. Он сформировал заказ, и мы договорились о доставке на следующее утро в 10.00. На следующее утро наш отдел доставки в моем лице отправился в путь. Я немного нервничал, так как перед выездом в 9.00 отправил смс клиенту с простым содержанием, что заказ покинул офис, но ответа от него не пришло. Тем не менее, я не мог рисковать, ведь он попросил привезти товар по указанному адресу к 10.00. Приехав по адресу, я дозвонился клиенту, а в ответ услышал, что вчера ему уже доставили товар и он был уверен, что это сделали мы. Я ему объяснил, что он что-то перепутал. Он мне также пояснил, что товар уже купил, и он глубоко извиняется, что заставил меня ехать через весь город. А спустя час пришло письмо с Маркета, что магазин снова не прошел проверку, так как на сайте не указан ОГРН: 


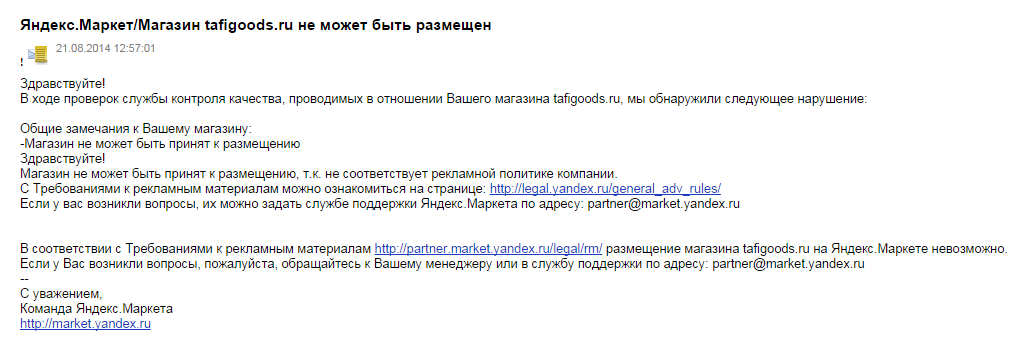
Естественно, мы тут же сделали изменения на сайте и снова отправили на проверку. И все началось сначала. Звонок от «нового клиента» и снова я его не слышу в трубку, можно разобрать только 30% из того, что он спрашивает. Я вежливо прошу телефон, по которому ему будет удобно принять звонок, но этот раунд оказался более сложный, так как клиент говорит, что звонит с рабочего телефона и не может говорить по мобильному. Мне приходится сильно прижимать телефон к уху, чтобы хоть что-то расслышать. Клиент делает заказ и указывает время доставки: опять 10.00 следующего дня. В заказе он указывает мобильный телефон, по которому я перезваниваю для подтверждения заказа. Утром уже по прежнему сценарию я не могу ему дозвониться и не получаю ответа на смс, но тем не менее, я выезжаю: все-таки это клиент! Приезжаю на место раньше на 30 минут и жду у подъезда. Я был уверен, что этот заказ тоже проверка, но была вероятность, что сотрудник Маркета специально хочет встретиться и посмотреть, соблюдаю ли я все правила, например, что должен быть чек, что товар в упаковке и т.п. В 10.00 я звоню клиенту, а он решил передумать и почему-то забыл вчера вечером об этом сообщить. Ну я в принципе не расстраиваюсь, так как понимаю, что я сделал все правильно и со спокойной душой возвращаюсь в офис. По дороге раздается звонок, но уже официальный, из Яндекс.Маркет, с целью уточнить категорию магазина и другие детали. Я прихожу к выводу, что это последний звонок и меня уже передали в отдел оформления. Радостный захожу в офис…. И тут звонок. Снова мужчина, снова расспросы про разный товар, я вежливо отвечаю на все его вопросы. «Клиента» явно беспокоит, что цена ниже средней, что товар может оказаться подделкой. Я стараюсь все объяснить про цены, и про обмен товара. Он говорит, что еще подумает и кладет трубку. Через несколько минут приходит письмо со следующим содержанием: 


Я пишу ответ с просьбой прокомментировать, что именно надо исправить. Выясняется, что нам отказано окончательно, и делать других попыток одолеть Яндекс. Маркет смысла нет. У меня начинают трястись поджилки, так как в голове моментально возникает понимание того, что если нас окончательно «забанил» Маркет, то это ломает все наши планы. Потом вспоминаю про весь товар, что был куплен для ассортимента, и мне становится еще хуже. Я начинаю им звонить, пытаясь понять, в чем проблема, перечитываю письмо по несколько раз. Партнер тоже в шоке. Мы перечитываем требования к рекламным материалам. Начинаем цепляться за все подряд: в линейке было несколько товаров, которые пришли к нам в не фабричной упаковке, мы это указали в карточке товара, наверное, сотрудника Маркета этот факт мог натолкнуть на мысли, что товар «серый» или подделка. Это на самом деле не так.

Тем самым мы немного успокаиваемся и разрабатываем дальнейший план, так как сдаваться никто не собирался. Мы убрали из ассортимента весь товар, который был без упаковки, хотя таких товаров было не больше 4-5 штук. Добавили информацию о наличии товара в карточку. И через две недели решили отправиться снова на проверку, но оказалось, что функционально мы в своем кабинете даже не можем нажать кнопку «Отправить». Я снова звоню и пишу им. И вновь приходит ответ, что магазин отклонен окончательно и что бы мы не делали, уже ничего не изменится. 

Ну что….Приходится забыть о Яндекс.Маркете. Это уже потом знающие люди поведали, что на рынке нет честной конкуренции и Маркет работает на стороне крупных игроков, от которых получает огромные маркетинговые бюджеты. А такие магазины, как наш, которые могут позволить себе опускать цены, так как не имеют гигантских операционных расходов на содержание штата персонала и бескрайних складских помещений, они просто не пропускают. Вывод был однозначный: мы залезли не в тот сектор. 

Но эти две недели мы не сидели сложа руки, мы пробовали другие альтернативные площадки: легко разместились на Мейл.Товары, причем без каких-либо проверок. Далее поставили цены по самой нижней планки диапазона, но за месяц с этой площадки не поступило ни одного заказа. 

Также мы попытались разместиться на Прайс.ру. Отправили им прайс-лист, который был принят службой поддержки. Затем необходимо было пополнить счет, что и было сделано. После всех этих процедур нас заверили, что теперь остается ждать появления товаров на сайте. Прошло две недели с периодическими звонками к ним. Но товар никак не хотел появляться на сайте. Нас уверяли, что скоро с нами свяжется менеджер. Когда терпение было исчерпано, я написал строгое письмо, что так поступать с клиентами нельзя и просьбой дать инструкции, как вывести обратно денежные средства. Здесь уже Прайс.ру отреагировал оперативно и оказалось, что наш прайс-лист требует доработки. Но к этому времени наш предпринимательский оптимизм иссяк и мы приступили к процедуре распродаж. Распродавали через Авито, был брошен клич знакомым о беспрецедентных скидках. Собственно, до сих пор мы этим и занимаемся — пристраиваем товар в добрые руки. 

Основной вывод из всей этой истории мы сделали следующий: мы не просчитали до конца всех рисков, так как все поставили на Яндекс.Маркет и не были готовы к такому сценарию. Теперь мы уверены, что открывать магазин в нише «все подряд» не стоит, в данный момент мы готовимся к запуску нового проекта, но уже в более узком сегменте. И просчитываем, что продажи должны быть не только через одну площадку.


Метки:  

Сбербанк Онлайн: узнаем персональные данные по телефону

Среда, 18 Февраля 2015 г. 11:35 + в цитатник

2791046_1380698264_468241436 (700x411, 101Kb)

5 февраля в 00:21

Спойлер: не все данные. Но всё же.

1. Идем на сайт онлайн-банка Сбербанка: online.sberbank.ru. Логинимся в свой аккаунт.

2. Выбираем в меню «Переводы и платежи», далее «Перевод клиенту Сбербанка».

3. В тумблере «Куда» выбираем «Карта по номеру моб. тел.», указываем интересующий нас номер телефона, выбираем любой из своих счетов и указываем любую сумму. Нажимаем «Перевести».

Если в Сбербанке есть аккаунт, привязанный к указанному номеру телефона, то после нажатия на кнопку откроется следующая страница, на которой нужно подтвердить перевод через СМС. Подтверждать, кстати, ничего не нужно, и не нужно ничего переводить, поскольку уже на странице подтверждения мы увидим о получателе:

1. Последние 4 цифры его карты.

2. Его имя, отчество и первую букву фамилии.

Согласие получателя на раскрытие его данных по номеру телефона, естественно, никто не спрашивал.

image

С первого взгляда — не так много. Однако, вполне достаточно, чтобы при наличии достаточного количества фантазии придумать 400 сравнительно честных способов отъема денег.

Но ведь это всё не так важно. Ведь главное — чтобы персональные данные россиян не хранились на зарубежных серверах, верно?


Метки:  

Варианты обмана клиентов со стороны сотрудников банка

Среда, 18 Февраля 2015 г. 10:59 + в цитатник

2791046_dengi_v_myshelovke (510x383, 109Kb)

Будет большой ошибкой, если мы будем обвинять все банковские учреждения и их сотрудников в мошенничестве. Здесь не надо забывать, о том, что и среди клиентов найдется немалое количество нечистых на руку людей. Но в нашей жизни случается всякое, и поэтому не лишне будет предостеречь потенциальных клиентов, а также их средства от возможных махинаций. Так как опытный аферист может провернуть сделку таким образом, что в отношении закона он будет совершенно невиновен.

Как правило, обман клиентов проводится в отдаленных уголках страны, а также в мелких филиалах и отделениях. Это объясняется тем, что в данных заведениях осуществляется менее тщательный контроль над работниками со стороны руководства банка. Потому, как штат таких организаций относительно невелик, часто сотрудники выполняют одновременно несколько функций, и это позволяет им быть в курсе всей истории клиента и соответственно дает им возможность выяснить все его уязвимые места. И к тому же население в таких городах вряд ли ведет учет личных средств.

Всем известны случаи ограблений банков, но также в последнее время участились случаи с присвоением денежных средств принадлежащим клиентам со стороны самих сотрудников банковских организаций. Хотя банки, очень часто для сохранения клиентов и своей репутации, стараются не афишировать подобные происшествия. В связи с этим, новости о подобного рода делах становятся известными намного реже, чем об обычных налетах на отделения банков. И это немудрено, поскольку клиенты, услышав о том, что работники банка оказались недобросовестными, тут же спешат вернуть личные средства, и после этого доверяют их более надежному учреждению.

2791046_1380698264_468241436 (700x411, 101Kb)

Меры, принимаемые банками по защите своих клиентов

Практически во всех преступлениях, которые связаны с деятельностью финансовых учреждений, задействованы их же сотрудники. Для профилактики случаев мошенничества со стороны непорядочных работников, администрация банковских учреждений принимают ряд мер. Изучим некоторые из них:

  • Перед тем как принять на работу нового сотрудника, служба безопасности банка тщательно проверяет его биографию.
  • Предпринимаются шаги для того, чтобы при анализе потенциального заемщика, всю основную информацию об этом процессе знали только несколько ключевых сотрудников банка.
  • Проводят разделение функциональных обязанностей: одни сотрудники принимают и обрабатывают заявления, а другие непосредственно принимают решения о выдаче кредита.
  • Двойственная система контроля банковских операций, это подразумевает собой, что определенное действие работника банка проверяется другим работником, причем таким образом, что общение между ними исключено.
  • А также разрабатываются и применяются постоянно методы проверки и контроля сотрудников банка, при помощи заранее подготовленных и подставных потенциальных клиентов.
  • Внедрение использования системы оценки процессов по определенным требованиям. К примеру, берется навскидку любой показатель и поддается тщательному анализу, будь то средний размер кредита, количество денег оставшихся в конце дня в кассе и прочее. Система ежеминутно проводит контроль, и регистрирует так называемые отклонения-операции, характеристики которых существенно отличаются от средних показателей. Например, если средний показатель остатка наличных денег в кассе по каждому отделению в банках равен десяти тысячам рублей, то остаток в тысячу рублей и будет отклонением, на который необходимо обратить внимание и проверить данную кассу.

Все вышеописанные методы являются прерогативой банковского учреждения, и мы как клиенты, навряд ли сможем на них как-то повлиять. А далее мы обсудим, как не стать жертвой недобросовестных сотрудников банка, если Вы являетесь клиентом банка.

На что необходимо обращать внимание в банках

Каждый из нас является или будет являться клиентом банка, при этом мы часто обращаемся в финансовое учреждение для выполнения каких-либо операций. При обслуживании таких операций, мы можем быть подвергнуты таким видам обмана:

Нехватка купюр в пачках – Нередки случаи, когда клиенты приходят в банк для получения большой суммы наличных средств, и зачастую при этом нет достаточного времени для тщательного их пересчитывания. Этим-то и пользуются не чистые на руку кассиры, изымая купюры из денежных пачек. А кода Вы обнаружили недостачу денег лишь приехав домой, то в этом случае доказать свою правоту практически не получится. Поэтому надо четко придерживаться всем известного правила: «пересчитывать деньги не отходя от кассы», а лучше это делать в присутствии сотрудников банка. Если в таком случае Вы обнаружите нехватку денег, банк обязан Вам возместить недостаток денежных средств.

Подтасовка настоящих банкнот фальшивыми – В наши дни получил распространение метод мошенничества заключающемся в следующем: замена настоящих купюр фальшивками, замена банкнот крупного достоинства более мелкими, а также подтасовка купюр, которые стали непригодными, и ими воспользоваться уже нельзя. Эта ситуация напоминает предыдущую, поэтому чтобы ее избежать, старайтесь все деньги проверять находясь рядом с кассой. Если Вы обнаружите подмену за пределами банка, то вряд ли Вам удастся доказать свою правоту. В случаях, когда при пересчете Вы заметите фальшивку, и посчитаете это действие целенаправленным мошенничеством, то нужно сразу же обратиться к сотрудникам администрации банка.

Несанкционированный перевод средств – Некоторые люди не следят за состоянием своего банковского счета и не ведут учет личных средств, этим и пользуются мошенники. Бывают случаи списания денег со счетов клиентов на чужие счета, без их ведома. В тех случаях, если клиенты замечают несанкционированный перевод и обращаются за объяснениями в банк, мошенники просто возвращают деньги обратно на счет с извинениями. Если же пропажи остаются без внимания, деньги присваиваются мошенниками. Чаще всего исчезают незначительные суммы, но как водится: «с миру по нитке», и в результате выходит приличный куш. Исходя из этого, можно сделать элементарный вывод о том, что как важно постоянно проверять личный баланс своего счета.

2791046_46c0daa487726 (600x450, 126Kb)

Хитрости при выдаче кредитов

Этот новый вид мошенничества следует рассмотреть более подробно, потому как это самая благоприятная почва для махинаций. Потребительское кредитование чаще всего подвергается риску, в связи с тем, что по сравнению с корпоративными клиентами, здесь проходит намного больше сделок, и к тому же суммы не такие значительные. Обсудим основные методы обмана клиентов.

Выдача заемщику кредита без его ведома

При таком виде мошеннических операций, сотрудники банка могут провести оформление кредита по утерянным, похищенным или сфальсифицированным документам. Также возможны операции, когда потенциальный клиент предоставляет свои данные для проведения одной операции, а по факту на него оформляется чужой кредит, а поскольку по документам все правильно оформлено, и «заемщик» поставил свою личную подпись, то деньги по кредиту придется выплатить полностью. Как правило, от такой ситуации не застрахован никто, и остается полагаться только на добросовестность сотрудников и репутацию банковского учреждения.

К тому же часто жертвами аферистов становились и те самые клиенты, которые оформляли непосредственно сам кредит. После выяснения обстоятельств таких ситуаций, становились известны такие факты, что дополнительные подписи заемщики ставили добровольно, однако, даже не взглянув на документ. Следует помнить, что прежде чем поставить подпись на документе, необходимо внимательно прочитать его. Ни в коем случае не стоит передавать свои личные данные людям, которые не имеют права их получать. Тем более, нет нужды делать сразу несколько экземпляров заверенных Вашей подписью личных документов.

И все же если Вы угодили в ловушку мошенников, и на Вашу шею «повесили» выплату кредита, следует незамедлительно письменно обратиться к руководству банка. Далее, если Ваше письмо осталось без должного внимания со стороны правления банка, и Ваш вопрос не решается – смело направляйтесь в полицию или в прокуратуру. Не редки ситуации, когда банк самостоятельно ходатайствует о вмешательстве в выяснение дела правоохранительных органов. Если выяснится, что займ был оформлен по поддельным бумагам, то финансовое учреждение перестанет Вас беспокоить, и вынуждено будет все решить без Вашего участия. Дело будет двигаться быстрее в доказательстве своей правоты, если Вы вообще не принимали участия в оформление кредита. При этом достаточно просто провести проверку подлинности Вашей подписи.

Известен случай, когда клиенты понесли ущерб из-за недобросовестных сотрудников некой туристической фирмы, где они приобретали путевки. Аферисты передавали персональные данные о клиентах сотруднику банка, а тот в свою очередь выписывал на них кредиты. Через некоторое время ничего не подозревающие граждане, после славного отдыха, получали уведомления о накопившейся перед банком с их стороны задолженности. И хотя эти люди утверждали, что никакого кредита они не брали, им все равно выставляли счета.

Выплаты денег на погашение чужих кредитов

Также известны случаи, когда кассир, приняв деньги от клиента, тратит их на погашение кредита сторонних лиц или же перечисляет на посторонний текущий счет. Эту ситуацию можно было бы списать на непредсказуемые обстоятельства связанные с человеческим фактором, ведь от ошибок не застрахован никто, но поскольку такие случаи не единичны, так поступать не стоит. И бывали ситуации, когда клиенты гасили чужие кредиты продолжительное время. Обман раскрывался только после того, как люди получали уведомления о неоплаченной задолженности из того же самого банковского учреждения. Во избежание подобных ситуаций, необходимо тщательно изучать квитанции, и проверять на какой счет были переведены деньги и опять повторим необходимо постоянно вести учет личных средств..

Еще одна хитрость, на которую идут мошенники. Проведя заключительный взнос для выплаты кредита, в большинстве случаев клиенты забывают о нем. Но проходит определенный промежуток времени, и они узнают, что кредит был погашен не полностью, и хотя размер долга был мизерным, всего то пару рублей. Теперь же когда прошли несколько лет, с учетом всех пени и штрафов долг увеличился до нескольких тысяч рублей. И сейчас банк требует незамедлительного погашения задолженности. Для того чтобы с клиентом не произошел подобный случай, он в праве потребовать документ, где будет указано, что кредит погашен полностью.

2791046_Myshelovkasdollaramiipaltsami (400x330, 42Kb)

Махинации с депозитными вкладами

Хотя махинации с депозитными вкладами не такое постоянное явление, но, к сожалению это не редкость. Самый распространенный и простой вариант аферы заключается в том, что сотрудники банка берут и присваивают себе деньги клиента, и до его счета эти деньги просто не доходят. Для предотвращения подобных ситуаций, финансовые учреждения разрабатывают и внедряют в своих филиалах различные схемы, к примеру, оформление документов и прием средств проводится разными сотрудниками, хотя происходят ситуации, когда такие работники действуют сообща, и пытаются скрыть свои поступки с помощью координированных действий.

Самые распространение методы обмана клиентов

Уменьшение суммы вклада в документах, который оформляет сотрудник. При приеме денежных средств, непорядочный кассир вносит информацию в приходном ордере о том, что размер меньше, чем тот, который он получил от вкладчика. А полученную разницу, сотрудник забирает себе в карман. Поэтому, как и во многих подобных ситуациях, следует тщательно проверять данные, написанные в квитанции не отходя от кассы.

Также встречаются ситуации, что сотрудники банков используют схемы, в которых практически невозможно разглядеть подвох. К примеру, могут предложить свои услуги в качестве посредника, при этом клиенту обещают высокие проценты в том случае, если он внесет деньги на счет через него, а не через кассу. Известны случаи, когда описанные схемы применялись мошенниками на протяжении нескольких лет, и суммы, которых лишились вкладчики, были просто впечатляющими. Исходя из этого, не стоит доверять красивым обещаниям, и необходимо делать вклады только самостоятельно и непосредственно в кассу. А также еще раз вспомним, что нужно внимательно проверять данные в квитанции, все ли правильно там заполнено: сумма вклада и номер личного счета.

Естественно невозможно перечислить все вероятные методы обмана клиентов или часто допускаемые нарушения банков, да и мошенники с каждым днем придумывают все новые и новые схемы, но здесь описаны наиболее часто применяемые способы. Что же касается клиентов то, прежде всего, необходимо быть всегда на чеку, тем более, если речь идет о собственных деньгах.

Итак, можно сделать краткое резюме всего того, что описано выше:


1. Внимательно перечитывайте и проверяйте любые бумаги, которые предлагают Вам подписать, нужно полностью убедиться в том, что все Ваши данные указали правильно.

2. После совершения любой банковской операции обязательно требуйте подтверждающий документ о факте внесения или получения денежных средств. Это может быть чек, квитанция или же другой документ.

3. Все документы выданные банком необходимо хранить в надежном месте. Следует помнить, что платежные документы должны храниться не менее трех лет.

4. Желательно постоянно вести мониторинг за движением средств на Вашем счету, в этом может помочь онлайн-банкинг или же оповещение обо всех совершенных операциях посредством СМС сообщений поможет Вам контролировать учет личных средств.

5. Не стоит давать личные данные тем людям, которые не имеют полного права их у Вас требовать.


И помните, чем больше времени Вы уделите контролю за своими деньгами, тем в целости и сохранности они останутся. Хочется пожелать всем, чтобы на Вашем пути никогда не попадались не чистые на руки сотрудники банка!

http://siteforbank.ru/varianty-obmana-klientov-so-storony-s/


Информационная безопасность и сотрудники — загадка отношений

Среда, 18 Февраля 2015 г. 10:33 + в цитатник


В среднем, более трети всех утечек информации случаются по вине сотрудников. Понятно, что гибкость и универсальность людей работают в обе стороны и позволяют нам не только воспринимать и обрабатывать любую информацию, но и терять её большим количеством способов. Странно то, что несмотря на простоту и очевидность правил, которые препятствуют утечкам, их постоянно нарушают, что приводит к курьёзным и не очень случаям.

Незамысловатое правило: следите за доверенными вам вещами. Согласитесь, ведь глупо оставить чемоданчик с секретными документами на видном месте, а самому уйти обедать. Почему так происходит? Секретные документы забывают где угодно: в закусочных, поездах, трамваях, такси, отелях и телестудиях. И ведь делают это не какие-то простые люди, а премьер-министры и сотрудники спецслужб. Даже Штирлиц может оставить секретные документы впопыхах (на следующий день в Попыхи нагрянуло Гестапо).

К тому же правилу можно отнести мирно лежащие на столе мобильники и незаблокированные рабочие компьютеры, просто о таких вещах журналистам не интересно писать. Большинство сотрудников быстро привыкают к рабочей обстановке и чувствуют себя в офисе как дома. Часто это приводит к тому, что незнакомый народ с улицы: курьеры, клиенты и кандидаты на вакансию — автоматически становятся гостями, которых нужно радушно принять. Чайку изволите? Постойте тут пока рядом с моей табличкой с клиентами, а я вам схожу чаю налью. Действительно, что может быть плохого?

Пароли


Кроме оставленных нараспашку биллингов и CRM-ок многие грешат забывчивостью в отношении паролей: записывают всё в блокнотик, и кладут на видном месте. В самой записи ничего плохого нет, об этом говорят специалисты в Майкрософте, даже сам Брюс Шнайер советует записывать пароли. Но смысл записывания теряется, если бумажка с паролем валяется где попало. Ведь простое правило: берегите свои пароли. Вы бы стали разбрасываться ключами от сейфа? Нет. А с паролями такое постоянно случается. Может быть это происходит из-за эффекта наслаивания: чужие гипотетические деньги от абстрактных клиентов защищаются мудрёной волшебной фразой. Причинно-следственную связь сходу не установить, поэтому пароли не воспринимаются всерьёз.

Другое следствие несерьёзного отношения это существование «любимых паролей». Уважаемые системные администраторы, читающие эту статью, если в вашей фирме сотрудники могут самостоятельно менять пароли к корпоративной почте или другим аккаунтам, то можете быть уверены, что они везде поставят именно его. Типичная логика неуловимого Джо «кому я нужен, никто не станет меня ломать» в организации не работает, потому что у фирмы всегда существуют конкуренты, а им то уж точно нужны все возможные преимущества.
 

Спамеры и мошенники


Есть особая категория граждан, которая тоже готова пойти на многое ради достижения цели. Именно из-за них разбор входящей почты доставляет столько проблем. Как минимум мусорное письмо отнимет время, как максимум — предложит срочно скачать антивирус. В письме, ага. Возможно для вас может быть очевидным, что это чепуха, и антивирусы не присылают по почте, но если на секунду забыть про существующие традиции, то такая схема выглядит вполне правомерной. Почему бы и нет? Без серьёзных знаний можно и запутаться. А учитывая популярность социальных сетей, учащение целевых атак и изобретательность спамеров, скоро распознать зловредное письмо будет совсем не просто. Так что лучше помнить следующее правило: нельзя доверять никаким письмам, особенно от незнакомцев. 


Правда есть ещё один момент. Был свидетелем ситуаций, когда знакомые получали подозрительные смски и письма, понимали, что это спам и развод, но всё равно хотели узнать, а правда ли это, вдруг не лохотрон? Ужасно хочется проверить! Наверное в такие моменты в мозгу срабатывает какая-то извращённая форма пари Паскаля: если это спам, то я возможно потеряю немного денег, но если это правда, то ого-го! Я богач!
 

Мусор


Кроме мусора в почтовом ящике и интернете есть ещё обычный мусор. А что с ним не так, спросите вы? Оказывается, что правильно выбрасывать мусор умеют далеко не все. Я говорю даже не про заботу о природе и раздельный сбор мусора, а банальное внимание к тому, что попадает в корзину. Среди мусора можно найтисекреты NASA и ВВС Южной Кореи, план поездки Обамы, личные дела военных. Даже Эдвард Сноуден не нужен.

Неспроста бумажная документация по-прежнему является самым популярным каналом утечки информации. Чтобы такого не случалось можно выработать хорошую привычку — рвать все документы перед отправкой в корзину. Дёшево и сердито. Немногим дороже обойдётся покупка офисного шредера, с ним точно никакие отчёты не окажутся в посторонних руках.

С жесткими дисками и электроникой немного сложнее, их не порвёшь руками (перевелись на Руси богатыри), зато их можно почистить перед утилизацией специальными программами, например такой. Главное не забывать, что информация сама по себе не исчезает, а наоборот всегда стремится куда-нибудь просочиться.
 

Как быть


В принципе все перечисленные проблемы решаются банальным повышением грамотности. Намного проще принимать правильные решения, когда понятно что такое конфиденциальная информация, откуда она берётся, и как с ней поступать. Образованные сотрудники это всегда хорошо, не так ли?

За границей, любят снимать видеоролики, например, есть компания Twist and Shout, которая снимает весёлые короткометражки. А в британском Центре защиты национальной инфраструктуры наоборот запугивают:

http://www.youtube.com/watch?v=2sh4BIaF6gg
По уровню паранойи США, разумеется, лидируют, в честь десятилетия Министерства внутренней безопасности в октябре проходит месяц осведомлённости о кибер-безопасности. Российское правительство ничем таким похвастаться не может, этим в основном занимаются коммерческие организации. Из отечественных фирм, программа повышения осведомлённости есть, например, в LETA.

Вообще, как вы думаете, почему обычные житейские мудрости (следи за вещами, не болтай и пр.) не переносятся автоматически на сферу информационных технологий? Почему их надо разъяснять?


Метки:  

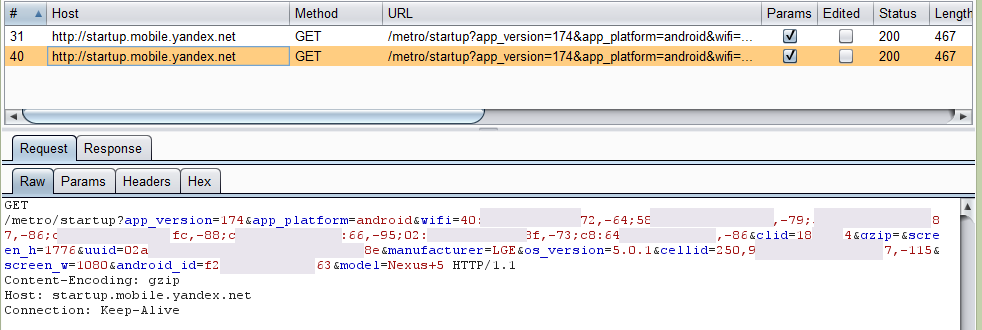
Шпионим за всеми с помощью Яндекс.Метро

Среда, 18 Февраля 2015 г. 10:27 + в цитатник


Так как Яндекс, по всей видимости, не собирается закрывать свой шпионский «баг», давайте тогда будем активно им пользоваться.

Возможность определения физического местоположения пользователя может быть порой весьма полезна, если вы сотрудник министерства правды, коллектор или просто криминальный элемент.

Для этого необходимо с помощью известной XSS или CSRF уязвимости в прошивке домашнего роутера (раз,два, три и др) определить MAC адрес маршрутизатора пользователя (он же и будет BSSID Wi-Fi сети). Если у вас есть прямой доступ к ПК пользователя, то достаточно просмотреть ARP кэш на ПК с помощью команды «arp -a». Обычно первой строчкой в кэше идет MAC адрес шлюза по-умолчанию, который и будет искомым BSSID.

Полученный BSSID можно вставить в запрос, который отсылает Яндекс.Метро:


curl


После чего мы получим вот такой ответ:


В ответном пакете указаны координаты запрошенной wi-fi точки доступа, бережно собранные и сохранённые Яндексом. Можно вбить их в Google Maps и найти нужный вам дом. Координаты не всегда точные, но как отправная точка для поисков сгодятся. 

Ещё одна любопытная особенность: в примере указан MAC адрес краснодарского маршрутизатора (~1500 км до метро). Надеюсь, это знак того, что у нас скоро появится подземка!


Метки:  

300 потрясающих бесплатных сервисов

Среда, 18 Февраля 2015 г. 10:20 + в цитатник

15 февраля в 17:07


A. Бесплатные Веб-Сайты + Логотипы + Хостинг + Выставление Счета

  • HTML5 UP: Адаптивные шаблоны HTML5 и CSS3.
  • Bootswatch: Бесплатные темы для Bootstrap.
  • Templated: Коллекция 845 бесплатных шаблонов CSS и HTML5.
  • Wordpress.org | Wordpress.com: Бесплатное создание веб-сайта.
  • Strikingly.com Domain: Конструктор веб-сайтов.
  • Withoomph: Мгновенное создание логотипов (англ.).
  • Hipster Logo Generator: Генератор хипстерских логотипов.
  • Squarespace Free Logo: Можно скачать бесплатную версию в маленьком разрешении.
  • Hive: Первый в мире безлимитный облачный сервис.
  • Invoice to me: Бесплатный генератор счета.
  • Free Invoice Generator: Альтернативный бесплатный генератор счета.
  • Slimvoice: Невероятно простой счет.

B. Бесплатные генераторы наименований бизнеса/проекта

  • The Name App: Найдите подходящее название для вашей блестящей идеи (англ.).
  • Naminum: Поиск идеального названия для компании (англ.).
  • Short Domain Search: Поиск коротких, доступных доменных имен.
  • Wordoid: Выберите короткое и легко запоминяющееся названия для вашего бизнеса (англ.).
  • Hipster Business Name: Генератор хипстерских названия для бизнеса (англ.).
  • Impossibility: Лучший генератор доменных имен.
  • Lean Domain Search: Мгновенный поиск доменного имени.

C. Ведение блога

  • Hemingway: Приложение Hemingway делает ваши тексты чище и понятнее (англ.).
  • Grammarly: Находит и исправляет ошибки в ваших текстах (англ.).
  • ZenPen: Минималистичный текстовый редактор.
  • Liberio: Простое создание книг eBook и их публикация из Google Drive.
  • Editorial Calendar: Отображение ваших постов в календаре.
  • Story Wars: Совместное написание историй.
  • Headline Analyzer: Оценка заголовка с точки зрения эмоционального маркетинга (англ.).
  • WP Hide Post: Контроль отображения статей в вашем блоге.
  • Social Locker: Оплата с помощью твитов, лайков и т.п.
  • Egg Timer: Онлайн таймер.

D. Поиск интересного контента/идеи


E. Бесплатный SEO + анализ веб-сайтов

  • Open Site Explorer: Понятный инструмент анализа ссылок.
  • Ahrefs: Анализ обратных ссылок и прочее.
  • Quick Sprout: Полноценный анализ веб-сайта.
  • Wordpress SEO by Yoast: Оптимизация сайта на WordPress.
  • SEO Site Checkup: Проверка проблем с SEO на вашем веб-сайте.
  • Hubsport Marketing Grader: Оценка с точки зрения маркетинга.
  • SimilarWeb: Статистика веб-сайта на любом домене.
  • Alexa Ranking: Рейтинг и анализ любого веб-сайта.
  • SERPs Rank Checker: Рейтинг ключевых слов.
  • Keywordtool.io: Бесплатная альтернатива Keyword Planner от Google. 
  • Google: Analytics | Keyword Planner | Webmaster Tools | Trends
  • Nibbler: Протестируйте любой веб-сайт.
  • Browseo: Как видят ваш веб-сайт поисковики.
  • Broken Links: Поиск битых ссылок, редиректов и т.д.
  • Copyscape: Поиск копий вашей страницы по всему интернету.
  • Woorank: Интрумент SEO.
  • Google Pagespeed Insights: Проверьте производительность вашего веб-сайта.
  • Pingdom Website Speed Test: Проверьте время загрузки вашего веб-сайта.
  • GTMetrics: Проанализируйте производительность любого веб-сайта.
  • Moz Local: Может ли вас найти клиент, поиск по индексу (англ.).
  • XML Sitemaps: Генератор карт сайта в формате XML и HTML.
  • W3C validator: Сервис валидации веб-сайта.
  • Shopify E-commerce Report: Бесплатный отчет по интернет торговле.

F. Бесплатные оптимизаторы изображений

  • TinyJPG | TinyPNG Сжимает изображения.
  • Kraken: Оптимизация изображение и увеличение скорости работы веб-сайта.
  • ImageOptimizer: Изменяет размер, сжимает и оптимизирует ваше изображение.
  • ImageOptim: Делает так, чтобы изображения занимали меньше места и быстрее грузились.
  • Smush.it: Плагин Wordpress для оптимизации изображений.

G. Бесплатные редакторы изображений

  • Canva: Невероятно простое создание элементов графического дизайна для блогеров.
  • Skitch: Высказать свое мнение с меньшим количеством слов.
  • Easel.ly: Создание мощных инфографик.
  • Social Image Resizer Tool: Оптимизация изображения для социальных сетей.
  • Placeit: Бесплатные шаблоны и мокапы.
  • Recite: Превратите цитату в произведение искусства.
  • Meme Generator: Первый онлайн генератор мемов.

H. Сборка и отправление email

  • Contact form 7: Популярный плагин Wordpress для сбора email адресов.
  • Mailchimp: Отправляйте 12,000 писем 2,000 подписчиков бесплатно.
  • ManyContactsBar: Бесплатная контактная форма вверху вашего веб-сайта.
  • Hello Bar: Получите больше email подписчиков.
  • Sumome List Builder: Собирайте email адреса с помощью lightbox окна.
  • Scroll Triggered Box: Увеличьте конверсию сайта —  только для Wordpress.
  • Sumome Scroll Box: Вежливая сборка email адресов.

I. Бесплатные социальные медиа + управление сообществами + анкетирование

  • WriteRack: Помощь в ведении блога в Twitter.
  • Spruce: Оптимизируем изображения для Twitter.
  • Click To Tweet: Кликни, чтобы твитнуть.
  • MyTweetLinks: Увеличиваем ваш трафик в Twitter.
  • Latergram: Планируйте и составляйте график публикаций в Instagram.
  • Wordpress Pin it Button for Images: Добавление кнопки “Pin It”.
  • SharedCount: Учет лайков, твитов и т.п.

                                  ДАЛЕЕ   -   http://habrahabr.ru/post/250621/


Метки:  

На сайте госторгов разместили объявление о продаже Кремля

Среда, 18 Февраля 2015 г. 10:14 + в цитатник

2791046_DSCN9636 (600x450, 124Kb)

На официальном сайте государственных торгов 17 февраля разместили объявление о продаже Кремля для финансирования Донецкой народной республики, пишет РБК. В настоящее время заявка удалена с сайта

+T-

В качестве заказчика была указана администрация Нижнесергинского муниципального района в лице ее главы Валерия Еремеева. Заявке был присвоен статус «отменен/аннулирован» из-за того, что «информация стала известна посторонним лицам».

Начальная цена продажи Кремля составляла 30 рублей, шаг аукциона — два рубля. В качестве обременения заявители указали, что здание занято «президентом РФ В.В.Путиным, который должен выселиться в течение 30 дней с момента продажи здания». Все средства с продажи Кремля обещано было перевести на счет «ополчения Новороссии» — для денежного перевода в лоте были указаны реквизиты платежной карты Сбербанка. В качестве причины продажи здания называлась нехватка средств для помощи Новороссии.

К торгам не допускались «любые иностранные и российские юридические лица, где не менее 50 процентов уставного капитала принадлежит членам партии "Единая Россия" или их близким родственникам, а также граждане и индивидуальные предприниматели, являющиеся членами партии "Единая Россия" либо состоящие в близком родстве с членами партии "Единая Россия" (супруг, дети, родители)». В заявке отмечалось, что здание находится в отличном состоянии, после реставрации и что оно оборудовано системой охраны и спецсвязи. В нем есть два подземных этажа и охраняемая парковка.

В разговоре с телеканалом «Дождь» представители Еремеева сообщили, что подали заявление в правоохранительные органы. По данным LifeNews, уже возбуждено уголовное дело по статье «Клевета». К расследованию подключились ФСБ, полиция и прокуратура. Из кабинетов чиновников следователи изъяли компьютеры и заблокировали доступ к ресурсам администрации на сайте госзакупок.

По версии «УралПолит», к публикации объявления причастна группировка «Уральские кибер-партизаны», которые хотели таким образом привлечь внимание к коррупции в администрации района.

В начале 2015 года ряд СМИ получили письмо о том, что Еремеев якобы уходит в отставку и покидает пост в местном отделении партии «Единая Россия». В январе на сайте госторгов появились объявления от имени Еремеева о продаже его кабинета и кабинета губернатора Свердловской области. В декабре почту главы администрации района взломали и устроили рассылку писем «За свободную Россию без произвола и коррупции». 


Метки:  

Мифы о защите персональных данных в облаке

Среда, 18 Февраля 2015 г. 09:58 + в цитатник
 
 
В последнее время часто поднимаются вопросы о возможности обработки и защиты персональных данных в «облаках» в соответствии с ФЗ №152 «О персональных данных». Всё это зачастую напоминает обсуждение мифов, поэтому рискну изложить свой взгляд на проблему защиты ИСПДн в облаках и попробую ответить на основные вопросы. 

Примерный список вопросов таков:
  • Можно ли, в принципе, размещать информационные системы персональных данных (ИСПДн) в «облаке» с учетом требований регулирующих органов по защите информации?
  • Какими свойствами должно обладать «облако», чтобы его можно было использовать для построения информационных систем персональных данных (ИСПДн)?
  • Что необходимо учесть оператору ПДн, решившему перенести свои информационные ресурсы в «облако»?
  • Возможно ли аттестовать ИСПДн, размещенную в публичном «облаке»?
  • Какие задачи по обеспечению ИБ возлагаются на облачного провайдера?
  • Какие существуют гарантии того, что конкурент, размещенный в том же «облаке» по соседству, надежно отделен и не сможет атаковать, находясь внутри «облака»?
  • От чего зависит ИСПДн какого класса можно построить в конкретном «облаке»?

В настоящий момент я активно работаю в направлении защиты Виртуального дата-центра КРОК в части возможности размещения в нем нашими заказчиками информационных систем персональных данных, поэтому хотелось бы поделиться идеями и опытом, наработанными в этом направлении.

Сразу отмечу, что акцент будет делаться преимущественно на технической стороне соответствия облачных ИСПДн требованиям регулирующих органов: организационные аспекты защиты останутся несколько в стороне.

Я основываюсь на практических наработках, полученных в рамках реализуемого в настоящий момент подхода к защите Виртуального дата-центра КРОК.

Вводная


Предположим, ставится задача построить распределенную ИСПДн, одна часть которой размещается на площадке самой организации, а другая — в «облаке» некоторого провайдера. Автоматизированные рабочие места (АРМ) пользователей размещаются в офисе организации, а серверные компоненты и база данных с персональными данными находятся в «облаке». Само «облако» находится на территории РФ. Вот так это выглядит:


Можно выделить три основных элемента, подлежащих защите:
  • Совокупность АРМ пользователей на стороне организации;
  • Канал связи между офисом организации и облаком (Интернет);
  • Совокупность виртуальных машин в «облаке», на которых функционирует серверное ПО соответствующей ИСПДн.


FAQ


— Что нужно с точки зрения технических мер защиты такой ИСПДн?
Для устранения угроз информационной безопасности принципиальным моментом является необходимость использования сертифицированных средств защиты в отношении каждого из трех обозначенных выше элементов. 

— Какие основные направления угроз необходимо учесть при построении системы защиты ИСПДн?


Основные источники угроз для элементов распределенной ИСПДн:
1. Внутренние пользователи организации, реализующие атаки на ресурсы ИСПДн, размещенные на площадке самой организации.
2. Внешние злоумышленники, реализующие атаки на ресурсы ИСПДн, размещенные на площадке организации.

Угрозы этих двух пунктов должны предотвращаться самой организацией с использованием сертифицированных средств защиты рабочих станций и сетевого окружения.

3. Внешние злоумышленники, атакующие канал связи снаружи с целью перехвата или искажения сетевого трафика ИСПДн.

Эта часть задачи решается использованием сертифицированных средств криптографической защиты сетевого трафика. Они могут предоставляться в виде ИБ-сервисов облачного провайдера.

4. Персонал облачного провайдера, обслуживающий компоненты облака.

Здесь нужны сертифицированные средства разграничения прав доступа персонала к ресурсам облачной платформы, которые могут быть интегрированы в саму платформу. Ещё могут использоваться сертифицированные средства защиты, разворачиваемые на серверных компонентах ИСПДн.

5. Внешние злоумышленники, реализующие атаки из-за пределов ЦОД облачного провайдера на ресурсы «облака» и, соответственно, на ресурсы ИСПДн, размещенные в «облаке».

Здесь также нужны сертифицированные средства защиты, которые могут как предоставляться в качестве сервиса безопасности клиенту «облака», так и являться инструментом защиты самого «облака» от внешних угроз. Плюс могут использоваться сертифицированные средства защиты, разворачиваемые на серверных компонентах ИСПДн.

6. Соседи по «облаку», которые используют слабые места платформы для атаки из своей облачной среды 

Справиться с этой угрозой помогут средства разграничения ресурсов облачной платформы между заказчиками. Они также нуждаются в сертификации.

Иллюстрация соответствующих принципов защиты приведена на следующем рисунке:


— Можно ли, в принципе, размещать ИСПДн в «облаке» с учетом требований регулирующих органов по защите информации?
Да, при соблюдении существующих технических требований регулирующих органов. Очевидно, что, основное требование – это, опять же, сертификация средств защиты. 

— Какими свойствами должно обладать «облако», чтобы его можно было использовать для построения информационных систем персональных данных?
Помимо разграничения ресурсов заказчиков, контроля обслуживающего персонала, защиты от внешних угроз, о которых уже было сказано, важен еще один момент. Поскольку «облака» строятся на основе платформ виртуализации, автоматически возникает необходимость использования сертифицированных гипервизоров при их построении.

— Что необходимо учесть при принятии решения о переносе информационных ресурсов в «облако»?
Проверить сертификацию компонентов защиты «облака», уточнить, какие есть сервисы для защиты именно персональных данных (пройтись по списку источников угроз выше как по чеклисту). 

— Можно ли аттестовать ИСПДн, размещенную в публичном «облаке»?
В настоящий момент (с существующей нормативной базой) невозможно аттестовать ИСПДн, размещенную в публичном «облаке» по соседству с ресурсами других клиентов. Это связано с тем, что существующая нормативная база предписывает аттестовывать объект информатизации (фактически – это ЦОД/ЦОДы облачного провайдера). Это предполагает фиксацию используемого оборудования в рамках конкретного аттестата конкретной ИСПДн. Но в контексте облачных вычислений это невозможно, поскольку сама технология «облаков» предполагает использование одних и тех же аппаратно-программных ресурсов различными клиентами. При этом видимых ограничений по аттестации частного «облака» нет, поскольку можно выделить конкретный объект (или объекты) информатизации, находящийся в обслуживании конкретной организации, в том числе – внешней.

— Какие задачи по обеспечению ИБ возлагаются на облачного провайдера?
  • Предоставить комплекс организационно-технических мер защиты, позволяющий обеспечить клиентам невозможность реализации угроз со стороны обслуживающего персонала и со стороны других клиентов, расположенных по соседству в «облаке».
  • Предоставить сервисы безопасности (на основе сертифицированных средств защиты), которые могут быть использованы клиентами, размещающими свои ИСПДн в «облаке».

— Какие существуют гарантии того, что конкурент, размещенный в том же «облаке» по соседству, надежно отделен и не сможет атаковать, находясь внутри «облака»?
По сути, это достигается сертификацией механизмов виртуализации: гипервизора вычислительных ресурсов, системы управления виртуализованной сетью передачи данных, платформы виртуализации системы хранения данных.

— От чего зависит, ИСПДн какого класса можно построить в конкретном «облаке»?
От ограничений, указанных в сертификатах средств защиты «облака» с точки зрения нормативов. 

Резюмируя, хочется отметить, что важным моментом с точки зрения размещения ИСПДн в «облаке» является его сертификация, т.е. наличие сертификатов на различные элементы «облака», реализующие функции защиты (гипервизор, средства защиты, интегрированные в облако, средства защиты, предлагаемые клиентам как сервисы безопасности). В настоящий момент мной и моими коллегами разворачиваются сервисы безопасности облака КРОК на базе сертифицированных средств защиты и есть планы по сертификации других компонентов облачной платформы в ближайшее время.

Метки:  

Требуйте защиты своих персональных данных, не отходя от кассы…

Среда, 18 Февраля 2015 г. 09:56 + в цитатник

2791046_trap_bill_dollar_mousetrap_1920x1200_hdwallpaper25024 (700x437, 198Kb)

На днях нам попалась заметка хабражителя /habrahabr.ru/images/bg-user2.gif" target="_blank">http://habrahabr.ru/images/bg-user2.gif); background-attachment: initial; background-size: initial; background-origin: initial; background-clip: initial; background-position: 0px 60%; background-repeat: no-repeat;">Mairon, найденная по теме «Защита моих персональных данных – мое личное дело».

Вызвала эта заметка массу мыслей и соображений, даже взволновала не на шутку. Спешим поделиться с Хабром своими мыслями на указанную тему. 

Постоянно приходится слышать на всех мероприятиях, которые по долгу службы мы регулярно посещаем, бесконечное причитание представителей солидных, небедных компаний о том, что «как-так можно выполнить требования ФЗ-152 нам не понятно?», «как-так столько денег надо на это потратить?», «как-так государство не выделило нам средств на это?»… Все это происходит на фоне нашей повседневной, личной некорпоративной жизни, где мы постоянно сталкиваемся: 

  • с обязательной галочкой про передачу ПД третьим лицам во всех договорах, которые нам подсовывают банки, страховые, поставщики разных товаров в Интернет-магазинах и так далее, с которыми мы подписываем договоры
  • с наглыми «звездочками» напротив обязательных к заполнению строчек, во всех он-лайн регистрационных формах на разных сайтах,
  • с постоянно заполненным спамом личным электронным ящиком и множеством рекламных смсок…
  • перечисление можно продолжать…


На фоне такого «целевого» использования наших персональных данных дискуссии относительно выполнения требования закона о персональных данных, которые нам довелось слышать и в которых удалось так или иначе поучаствовать за последние два года, вызывают, мягко говоря, недоумение. Тем более странно, что проводятся эти дискуссии исключительно между представителями операторов персональных данных (то есть между коммерческими и государственными организациями) и представителями государственных контролирующих и регулирующих органов. Простых людей, носителей тех самых персональных данных (ПД) на такие вот мероприятия не зовут, там их не слышно, такое ощущение, что вообще простых смертных это не касается… И все спикеры говорят только от имени компаний, никто не вспоминает о частном своем «шкурном» интересе… Видимо, все надеются, что проблемы с неправильным использование ПД не коснутся их личной жизни… 

Конечно, может быть, мы просто не сталкивались (за исключением упомянутой выше ссылки) с ситуацией, когда сами «носители персональных данных», то есть простые смертные, где-нибудь выступили и заявили о своих правах на неприкосновенность своих ПД. Если кто в курсе – киньте ссылки, пожалуйста, хотелось бы узнать о чужом опыте, а то глядя на этот «элизиум теней» того и глядишь, пригодится этот самый чужой опыт…

Что хочется сказать в завершение: не стоит забывать, что «спасение утопающих – дело рук самих утопающих!».

Люди, давайте представим что, подписывая любой банковский или страховой (да вообще любой) договор, каждый простой смертный привычно спрашивает: «А как вы защитите мои персональные данные? Какие технические средства и организационные меры в Вашей организации применяются для защиты персональных данных клиентов?». Не поможет ли это подтолкнуть компании и госорганизации не просто размышлять о том, что ФЗ-152 «жуть какой несовершенный», а принимать меры по защите персональных данных своих клиентов? 

Если страшилка вроде «Придет проверка, и вас заставят платить штрафы» пока не так уж и хорошо работает, возможно, сработает страшилка типа «все клиенты уйдут, если не будут уверены, что их персональные данные защищены»?

В общем, мы за то, чтобы рядом с объявлением «Пересчитывайте деньги, не отходя от кассы» висело второе объявление «Требуйте защиты своих персональных данных, не отходя от кассы». 

Выбирайте банки, турагенства и магазины, на дверях которых висят такие вот надписи: «В нашей организации соблюдают требования ФЗ-152» …


Хакеры совершили одно из крупнейших в истории банковских ограблений

Среда, 18 Февраля 2015 г. 09:45 + в цитатник

15 февраля в 11:07

2791046_banks (656x394, 139Kb)


Порошенко подписал постановление о приостановке аккредитации российских журналистов Политикус InfoPolk.ru

Вторник, 17 Февраля 2015 г. 19:37 + в цитатник
infopolk.ru/1/U/events/4350...f55fc8495b

КИЕВ, 17 февраля. /ТАСС/. Президент Украины Петр Порошенко подписал постановление о приостановке аккредитации российских журналистов при органах госвласти страны. КИЕВ, 17 февраля. /ТАСС/. П

2791046_1424189775_o_632967 (640x480, 201Kb)

2791046_1424189215_svinoprezident (604x454, 127Kb)

2791046_smotri_v_glaza (640x312, 126Kb)


 ВЗГЛЯД / АНБ США уличили в заражении жестких дисков вирусом-шпионом

Вторник, 17 Февраля 2015 г. 16:35 + в цитатник

 ВЗГЛЯД / Пришло время отказаться от понятия «афганская авантюра»

Вторник, 17 Февраля 2015 г. 16:32 + в цитатник

Майдауны, нацисты, фашисты

Воскресенье, 15 Февраля 2015 г. 17:02 + в цитатник

Персонажи майдана, бандеровцы, нацисты и примкнувшие к ним


Андрушко Сергей Степанович

Андрушко Сергей Степанович, 03.06.1978 г.р., уроженец с. Сивухи Козелецкого района Черниговской области, ИНН 2864318256, последний известный адрес прописки: г.Киев, ул.Академика Булаховского, д.30Б, кв.14 (тел. 4240835).

Украинский журналист, телерепортер, блогер.


8 октября 2014 - Судоплатов | Подробнее | 0 комментариев | 411 просмотров 
Теги: андрушко сергей степанович
Голубец для жовтно-блакытной. Пидора в президенты!

 Итак, поросенок Петр недостаточно работал ртом,  что бы удовлетворить требовательного дядю Сэма. Что может быть удачнее в этой ситуации, чем выбор профессионала в этой области? Олежек имеет все шансы стать главой страны!


7 июля 2014 - Дик Сенд | Подробнее | 1 комментарий | 1546 просмотров 
Теги: украина, прогноз, президент, ляшко


Compromat.Ru
Виталий Кличко
 

В пятницу, 22 ноября вся Украина была шокирована неожиданной новостью. Хакеры из всемирной группы Anonymous взломали почту лидера партии «УДАР» Виталия Кличко. В сеть была выложена почти пятилетняя история переписки оппозиционера с политиками, любовницами, деловыми партнерами. 

«Наши действия направлены против лживой власти! Мы показали их истинное лицо: ложь, роскошь, яхты и любовницы», —объяснили свои мотивы хакеры, призвав Кличко быть открытым и прозрачным для общества! «Только так мы свергнем лживую власть и осилим путь в Европу!», — отметили взломщики.  


28 марта 2014 - Судоплатов | Подробнее | 10 комментариев | 2066 просмотров 
Теги: подонок, нацист, мразь, кличко

15 марта 2014 - Судоплатов | Подробнее | 0 комментариев | 513 просмотров
 

15 марта 2014 - Судоплатов | Подробнее | 0 комментариев | 590 просмотров
 

13 марта 2014 - Судоплатов | Подробнее | 0 комментариев | 445 просмотров
 

13 марта 2014 - Судоплатов | Подробнее | 1 комментарий | 604 просмотра
 

13 марта 2014 - Судоплатов | Подробнее | 0 комментариев | 426 просмотров
 

13 марта 2014 - Судоплатов | Подробнее | 0 комментариев | 580 просмотров

Геннадий Викторович Балашов (род. 20 февраля 1961, г. Днепропетровск) — украинский предприниматель, миллионер, писатель, блогер.

Известная мразь и фашист.  Персонаж вылупился на свет в Днепропетровске в следствие какого-то недоразумения.

Окончил Днепропетровский госуниверситет в 1987.

1988 год — председатель первого в Днепропетровске торгового кооператива «Союз».

1990 год — владелец частного предприятия «Веролла» и первого в Днепропетровске коммерческого комиссионного магазина.

1992 — генеральный директор акционерного общества «Москва».

 С 1998 по 2002 год — Народный депутат Украины 3-го созыва.

Бредит самовысосанной из известного места идеей  кардинальной реформы налогообложения на территории Украины, в соответствии с которой должно остаться лишь два налога: налог с продаж и налог на доходы.

В 2010 году призывал население не платить налоги и вести нелегальный бизнес и другими способами проявлять гражданское неповиновение.

Рекомендовал гражданам Украины при любой возможности покидать страну и переезжать, например, в США.


13 марта 2014 - Судоплатов | Подробнее | 0 комментариев | 640 просмотров

13 марта 2014 - Судоплатов | 


Метки:  

«Мочите Луганск!» Зачем Порошенко выходил звонить в Генштаб? - Информационно - Аналитическое Бюро города Одессы и области

Суббота, 14 Февраля 2015 г. 18:16 + в цитатник

Степан Бандера. Рассекреченная жизнь. Фильм Леонида Млечина

Суббота, 14 Февраля 2015 г. 17:19 + в цитатник
ru-news.ru/stepan-bandera-r...?_utl_t=li

2791046_12263662 (300x245, 26Kb)

2791046_211256_1_ (450x339, 71Kb)

Степан Бандера. Рассекреченная жизнь". Фильм Леонида Млечина - ИА "Русские новости"

Западная Украина живет своей особой исторической памятью. Музеи Степана Бандеры, памятники ему и его соратникам, улицы, названные в честь членов Украинской повстанческой армии. Многие считают Бандеру героем борьбы за независимость. Как получилось, что многие считают Бандеру героем борьбы за независимость? Фильм Леонида Млечина расскажет о подлинном лице вождя Организации украинских националистов и о его политической карьере.
Фильм расскажет о подлинном лице вождя Организации украинских националистов и о его карьере.

Автор и ведущий - Леонид Млечин.

*******************************************************

По данным исторических исследований, С.Бандера являлся агентом Абвера (разведка и контрразведка вооруженных сил гитлеровской Германии — Вермахта). По информации ряда источников, в начале 1941 года C.Бандера провел ряд встреч с руководством немецкой военной разведки, результатом которых стало начало формирования батальонов «Нахтигаль» (ряд источников среди названий этого подразделения упоминают «Украинский легион им. С.Бандеры») и «Роланд». Весной 1941 года ОУН в лице Бандеры получает от Абвера 2,5 млн марок на ведение подрывной борьбы в СССР.

Основу «Нахтигаля» составили бандеровцы. Во главе были поставлены нацист Т.Оберлендер и украинский националист, обер-лейтенант Абвера Роман Шухевич, который был завербован германской военной разведкой под псевдонимом «Тур» еще в 1926 году. Более того, последний окончил немецкую офицерскую школу, затем высшие курсы и получил звание гаупштурмфюрера (капитана) СС.

Созданные по команде Гитлера ОУНовские карательные батальоны «Нахтигаль», «Роланд», 201-й батальон шуцманшафт, дивизия СС «Галичина», полк «Бранденбург», украинская вспомогательная полиция вместе с айнзатцкомандами совершали военные преступления — участвовали в массовых убийствах мирных граждан и карательных акциях против партизан в Белоруссии и Украине.

Документально подтверждено, что только на территории Украины от преступлений гитлеровцев и их пособников погибло 5,3 млн человек. Участие в них «вояк» ОУН-УПА доказано, как и их сотрудничество с нацистами.

Уставом Международного военного трибунала (МВТ, именуемого традиционно Нюрнбергским трибуналом) преступлениями, влекущими за собой индивидуальную ответственность, признавались: преступления против мира, военные преступления, преступления против человечности. А учрежден он был для преследования главных военных преступников. При всей любви современных последователей к своему праотцу, Бандера ну никак не относился к группе именно главных. Не тот масштаб. Именно поэтому он и не находился на скамье подсудимых Нюрнберга.

Статьей 6 Устава МВТ установлено, что «руководители, организаторы, подстрекатели и пособники, участвовавшие в составлении или в осуществлении общего плана или заговора, направленного к совершению любых из вышеупомянутых преступлений, несут ответственность за все действия, совершенные любыми лицами с целью осуществления такого плана». Согласно статье 9 Устава МВТ, при рассмотрении дела о любом отдельном члене той или иной группы или организации Трибунал может (в связи с любым действием, за которое это лицо будет осуждено) признать, что группа или организация, членом которой подсудимый являлся, была преступной организацией.

Из статьи 10 того же Устава явствует, что решение о признании преступного характера обвиняемой организации является окончательным и не может подвергаться оспариванию на любом последующем процессе по делу отдельных членов организаций. Она, в частности, гласит:

«Если Трибунал признает ту или иную группу или организацию преступной, компетентные национальные власти каждой из Подписавшихся Сторон имеют право привлекать к суду национальных, военных или оккупационных трибуналов за принадлежность к этой группе или организации. В этих случаях преступный характер группы или организации считается доказанным и не может подвергаться оспариванию».

Согласно приговору Нюрнбергского трибунала, СС использовалось для преступных целей, которые включали преследование и истребление евреев, зверства и убийства в концентрационных лагерях, эксцессы, совершавшиеся при управлении оккупированными территориями, проведении в жизнь программы использования рабского труда и жестокое обращение с военнопленными и их убийства.

В силу этого МВТ признал, что СС является преступной организацией, состоящей из тех лиц, которые были официально приняты в члены СС, включая членов Общей СС, войск СС, соединений СС «Мертвая голова» и членов любого рода полицейских служб, которые были членами СС.

Именно поэтому, исходя из принципов Нюрнбергского трибунала, которые признаны во всем мире, Бандера и бандеровцы являются военными преступниками. Именно поэтому многие из них были осуждены судами после войны, а сам Бандера — уничтожен.
 

*******************************************************

«Степан Бандера. Рассекреченная жизнь». В новом документальном фильме, снятом в России, нет привычных идеологических штампов и злорадства.

МАЯТНИК ИСТОРИИ

…Что  же произошло тогда, без малого сорок лет назад?  Створки стальной СССРовской цензуры распахнулись, и на экраны вылетел «Білий птах з чорною ознакою». 

Высокая нота  плыла стоном трембиты, чтобы прерваться и полоснуть по нервам каким-то предсмертным, жутким весельем свадебного танца. Мир, скрытый за Карпатами, проступал как кровь на ране,  надежно, казалось, забинтованной после войны. Пришли Советы - принесли горе, пришли фашисты - принесли горе. Можно ли вырваться из  жерновов истории, что перемалывают  простую гуцульскую семью?


«Иду мстить Гитлеру!» - делает выбор старший сын и становится красноармейцем. «Это мои горы, я тут хозяин, и я решаю, кому в них жить!»  - говорит средний сын и уходит в лес, в отряд УПА, «бить немцев и москалей».  Отныне и до конца они - враги, по духу похожие друг на друга, как патроны в расстрелянных обоймах. Остаться на свете  суждено лишь самому младшему  брату - романтичному, светлому. Но его судьбой станет бывшая тайная возлюбленная бандеровца и одновременно бывшая жена солдата со звездочкой на пилотке…Стало быть, генная память потомков сохранит  братскую боль и ненависть?

По воле Петра Шелеста, в ту пору  первого секретаря ЦК,  «Бiлого птаха...» показали на ХХIV съезде Компартии Украины - под вопли сталинистов «Это вредная информация, особенно для молодежи!» и потрясенное молчание остальных. Наступал миг, когда обществу могли позволить правду без купюр?

В 1971-м  шедевру  режиссера Юрия Ильенко  рукоплескал демократический Московский кинофестиваль: Золотой приз уехал в Киев. Впрочем,  тут чудеса  закончились. Фильм  отлучили от зрителя как идейно порочный и вернули только в пору перестройки. Однако на фоне гулких разоблачений поэтика «Білого птаха…»  выглядела уже вчерашним днем. Зато после провозглашения независимости  бандеровцев и  самого Степана Бандеру стали  все чаще называть нашими национальными героями. А прежних, «красных», героев оперативно переименовали в бандитов.


«Не хай крові по коліна, аби вільна Україна!»

«Не хай крові по коліна, аби вільна Україна!»

Маятник качнулся в противоположную сторону. Теперь  Украине предлагалось не знать о темных сторонах  светлых образов борцов за свободу. «Ложь и клевета!» - кричали  новые идеологи. Да и сам мастер, Юрий Герасимович Ильенко,  больше не пытался понять душу каждого из братьев:  давно сделал  выбор,  стал боевым соратником  Олега Тягнибока.

«Мы все ехали в поезде «Демократия». Но на станции «Нация» начали выходить люди», - заметил еще в 90-х  писатель и дипломат Юрий Щербак. Похоже, к сегодняшнему дню поезд окончательно опустел и остановился…

Так что документальное кино Леонида Млечина на «украинскую тему»  поневоле начинаешь смотреть слегка предвзято. Даром что  в России и дальнем зарубежье Млечина знают как журналиста и телеведущего, свободного от шовинизма. Нынешняя история межгосударственных отношений учит: ее параллелями можно травить оппонентов успешней, чем ядом! Однако ни экс-президент Виктор Ющенко, сообщающий о присвоении Степану Бандере звания Героя Украины, ни колонны манифестантов с факелами в центре Киева, которые славят проводника ОУН-УПА, объектами исследования, точнее - шельмования, не становятся. Они вообще появляются в кадре не более чем на пару минут. Все остальное время  имеем дело с уникальной хроникой, перемежаемой репортажными съемками из сегодняшних Львова, Варшавы и Мюнхена.

«СЛАВА БОГУ,  ПРОЦЕСС НЕ ПОШЕЛ!»

Поэтика национально-освободительной борьбы в фильме Млечина отсутствует напрочь.  Нет  также лирических героев, отдельных «маленьких украинцев». Есть лишь большие вожди: Степан Бандера, Роман Шухевич, Евген Коновалец, Ярослав Стецько. И масса в зеленовато-серой униформе, что  впитывает  идеи, следует  приказам, колышется в такт на марше, убивает или, в свою очередь, падает замертво. Цель оправдывает средства. А цель  - создание государства с национальной диктатурой. Потому террор и этнические чистки необходимы. Потому погромы - ответ на преступления «руки Москвы». Потому  прихода Гитлера ждут с вожделением, помогают ему неистово: победа  великого фюрера  над Россией гарантирует власть в Украине  фюрерам ОУН-УПА.


Свобода от Советов пришла во Львов вместе с еврейскими погромами…

Свобода от Советов пришла во Львов вместе с еврейскими погромами…

Однако Третий рейх не намерен позволять туземцам  устраивать какую-то свою державу на плодородных  черноземах, а своевольному Бандере - находиться на свободе. «Да здравствует независимая Украина - без евреев, поляков и немцев. Поляки - за Сян, немцы - в Берлин, евреи - на крюк», -  чуть изменяют концепцию «проводники». К вопросам расовой чистоты  они относятся даже жестче, чем того требуют первоначальные фашистские доктрины.

Фашизм для  Бандеры и Шухевича не догма, а руководство к действию, изложенное в книге «Нациократия» известного идеолога движения Сциборского. «Фашизм - это, прежде всего, идейная и духовная реакция на состояние современности, которое создали  демократия, социализм и коммунизм…Фашизм - это, прежде всего, национализм… Элита (ведущее меньшинство собственного народа) творит и приказывает, массы исполняют и повинуются - такова формула фашизма», - предельно четко формулирует Сциборский. И заключает: «Их (фашистов) идеи, науку и опыт обязана использовать украинская нация в процессе  своей государственнической «розбудови».

Не думаю, что слова - «Слава Богу,  процесс не пошел!» - прозвучат данном в контексте кощунственно.


Нападение Германии на СССР- праздник для националистов Львова.

Нападение Германии на СССР- праздник для националистов Львова.

Если связался с преступниками, не удивляйся, что сам стал их жертвой, заключает Млечин. Но не грешит против правды, когда рассказывает и о жестокости чекистов, охотившихся за руководителями ОУН-УПА. «Щепки» - невинно погибшие люди - летели во время рубки бандеровских лесов по всей Западной Украине, в полном соответствии с выражением товарища Сталина.  Дети и внуки  жертв  ничего не забыли и не простили.

…Белая птица с черной отметиной  продолжает кружить над нами и в двадцать первом веке.

БЕСЕДКА «КП»

Автор фильма Леонид Млечин:  «Героями назвали преступников. Это не вызывает сомнений»

- Леонид,   легко ли удалось договориться с секретариатом Виктора Ющенко относительно съемок такого   документального фильма?

- Мы ни с кем не договаривались вообще.

- А как же получили доступ к архивам?

- Все открыто,  приходи и работай.

-  Что-то приходилось собирать   дополнительно в Москве, в спецхранах?

-  Нет, это материалы бывшего КГБ УССР.   Массив рассекречен  и опубликован полностью, не только часть, связанная с западными областями и униатской церковью. Спасибо огромное чекистам вашим.

- Честно сказать, я обескуражена…  Хотите сказать, что СБУ обладает кинообвинениями ОУН-УПА, которые заставляют зажмуриться от ужаса и стыда? Детальные съемки  погромов во Львове, где ясно видно, что растрепанных, орущих женщин пинают ногами и расстреливают  возле рва отнюдь не гитлеровцы, а украинские полицаи? Вы усиливаете впечатление закадровым текстом, который читает бесстрастный голос: «…Это возбуждало кровожадные инстинкты черни, которая выла от наслаждения.  В трупы тыкали палками, волочили по земле…» То есть простые горожане становились соучастниками резни.

А сколь выразительно ликование матерей в праздничных вышиванках, когда  немецкие офицеры записывают в дивизию «СС-Галичина» их сыночков-добровольцев. Прошли, стало быть, конкурсный отбор, несмотря на то что некондиционные, ниже положенных 166 сантиметров ростом! Неужели от экс-президента Виктора Ющенко посмели скрыть черную правду?


Автор фильма Леонид Млечин проник в музей- «криївку».

Автор фильма Леонид Млечин проник в музей- «криївку».

- Хроника, разумеется, немецкая.  Собрана не мной, а другими исследователями. Теми, кто занимался историей уничтожения евреев на территории бывшего Советского Союза. Немцы  специально снимали пропагандистские ленты. Своего рода индульгенции:  вот, мол, реакция возмущенного народа на извечных врагов - евреев, москалей и поляков,  мы лишь помогаем  украинцам освободиться  от того, что  вызывает их ненависть.

- Но  подобная хроника  ни разу не появлялась на нашем национальном телевидении! Фальшивки исключаются?

- Знаете, эти материалы есть и во Львове, в бывшей тюрьме номер один на улице Лонского, где теперь музей.

- Их показывают туристам?!

- Да. Но туда, похоже, никто не ходит. Никому не интересно.  Мы с оператором провели на Лонского целый день, оказались единственными посетителями. 

- Убийственные  документы просто не желают замечать? Кому нужен, например, официальный отзыв  высокопоставленного немецкого чина о Степане Бандере: «Карьерист, энергичный, фанатик и бандит»?  Однако утверждение   о том, что националисты только на первых порах сотрудничали с фашистами, и то с отвращением,  а потом воевали на два фронта, против оккупантов со свастикой и с серпом и молотом,  для части Украины остается символом веры. И  сегодня во Львове,  у подножий  памятников «героическим проводникам ОУН-УПА Степану Бандере и Роману Шухевичу» полно  цветов.  Мемориальные доски напоминают: здесь родился, здесь учился, здесь совершил первый теракт ради свободы нации… Вам удалось почувствовать, если так можно выразиться,  питательную среду этого явления?

- Эмоциональные впечатления довольно странные. Я давно уже не видел такой моноэтнической публики. За неделю  одно иностранное лицо мелькнуло, какая-то китайская студентка. И мне показалось, подчеркиваю - показалось, потому что боюсь категоричности - на людях лежит некий отпечаток хмурости, замкнутости, нежелания видеть рядом «чужаков».  Я думаю, настроения порождает вирулентный, то есть ядовитый, отравляющий мозг национализм.  Наложила отпечаток, безусловно,  история. Западную Украину тяжело присоединяли к Союзу, отчего стремление к самостоятельности накапливалось, а перспектив не имело. И оставалась лишь борьба. Другое дело, что ее методы оказались отвратительными…

ИЗ ДОСЬЕ «КП»

Леониду  Млечину 52 года. Он  известный российский журналист, ведущий телепрограммы «Особая папка»  на телеканале «ТВ Центр», лауреат премии «ТЭФИ» 2007 года в номинации «Сценарист телевизионной программы».

Автор более десяти книг-детективов, переведенных на английский, японский, испанский, польский языки, а также книг  художественной и документальной прозы: «Моссад. Тайная война», «Кто взорвал Америку?  Империя террора от «Красных бригад» до «Исламского джихада».

Снял ряд документальных и публицистических фильмов, среди которых -  «Красный монарх» о Ким Ир Сене (1997 год), «Наследник престола» о Ким Чен Ире (1997 год), «Август. Век ХХ» (1999 год). За фильм о руководителях Северной Кореи Леониду Млечину в Пхеньяне вынесен смертный приговор.  


Метки:  

Почти как люди

Суббота, 14 Февраля 2015 г. 12:44 + в цитатник
infopolk.ru/1/U/articles/34...f55fc8495b

На этом страшном кадре – Киев, сентябрь 1941 года. Бабий яр. Мать за секунду до гибели прижимает к себе ребенка. Человек в форме СС, который убьет ее и ребенка через секунду-другую – не неме

2791046_1415313264_image (608x480, 145Kb)

2791046_1415313248_image (640x326, 110Kb)

2791046_1415313303_image (500x273, 64Kb)

2791046_1415313304_image (640x309, 141Kb)

2791046_1415313323_image (640x326, 185Kb)


СДЕЛАНО В РОССИИ

Пятница, 13 Февраля 2015 г. 09:20 + в цитатник

                      2791046_logo (320x55, 21Kb)

В России создана технология печати светодиодных матриц для дисплеев смартфонов

Сегодня, 03:08 • Опубл.: Победа • Просм.: 3260 • Комм.: 20 • Сделано в России
В России создана технология печати светодиодных матриц для дисплеев смартфонов
Российские ученые и специалисты создали первый в стране принтер для печати светодиодных органических OLED-матриц. Основной компонент дисплеев для смартфонов, планшетов и других приборов позволяет сделать их дешевле без потери качества, сообщили 12 февраля корреспонденту ИА REGNUM в Минпромторге РФ.
 

Санкции санкциями, но США и Франция готовы выложить $ 3 миллиарда за российские самолеты

Вчера, 19:19 • Опубл.: Алексей.Т • Просм.: 18063 • Комм.: 75 • Сделано в России
Санкции санкциями, но США и Франция готовы выложить $ 3 миллиарда за российские самолеты
Санкции не мешают американцам и французам вставать в очередь за российскими самолетами Бе-200. Его технические характеристики настолько впечатляют, что западные страны заключили контракты на поставку произведенного в РФ чуда авиатехники на 3 миллиарда долларов.
 

В России созданы гибкие дисплеи, выдерживающие попадание пули

11-02-2015, 23:34 • Опубл.: ir-san • Просм.: 7572 • Комм.: 33 • Сделано в России
В России созданы гибкие дисплеи, выдерживающие попадание пули
Российские инженеры создали уникальный гибкий дисплей, который работает даже после попадания в него пули. Новинка предназначена для мониторов, используемых в боевой технике и экипировке. Но рассматривается и возможность применения новинки в потребительской электронике.
 

В России создана работающая без связи с ГЛОНАСС и GPS система авианавигации

11-02-2015, 21:51 • Опубл.: Тимофеев.Д • Просм.: 7447 • Комм.: 35 • Сделано в России
В России создана работающая без связи с ГЛОНАСС и GPS система авианавигации
Опытный образец новейшей бесплатформенной инерциальной навигационной системы БИНС-2015, способной работать без связи с GPS и ГЛОНАСС, уже готов и прошел все испытания. Об этом сообщает ТАСС со ссылкой на главу «Научно-исследовательского института авиационного оборудования» (НИИАО) Александра Воробьева.
 

Вертолет будущего: в Казани готовятся к серийному выпуску Ми-38

11-02-2015, 17:15 • Опубл.: Победа • Просм.: 8355 • Комм.: 37 • Сделано в России
Вертолет будущего: в Казани готовятся к серийному выпуску Ми-38
Машина, опередившая время: в Казани готовятся к серийному выпуску нового военно-транспортного вертолета, который заменит в производстве Ми-8. Сейчас машина проходит сертификацию, а в конце лета Ми-38 представят на международном авиационно-космическом салоне МАКС.
 

Юрий Селиванов. Россия - это очень серьезно!

3-02-2015, 17:21 • Опубл.: Бэкграунд • Просм.: 13015 • Комм.: 56 • Сделано в России
Юрий Селиванов. Россия - это очень серьезно!
Министр обороны генерал армии Сергей Шойгу заявил, что военно-воздушные силы и морская авиация России получат более 200 самолетов и вертолетов в 2015 году.
 

Начата сборка сотого самолета Sukhoi Superjet 100

2-02-2015, 21:01 • Опубл.: ZMAI • Просм.: 5772 • Комм.: 21 • Сделано в России
Начата сборка сотого самолета Sukhoi Superjet 100
Комсомольский-на-Амуре филиал (КнАФ) компании «Гражданские самолеты Сухого» (ГСС) начал стыковку составных частей сотого по счету самолета Sukhoi Superjet 100. Ожидается, что строительство юбилейного SSJ 100 с заводским номером 95100 закончится во втором квартале 2015 года, сообщает сайт Минпромторга.
 

Российские «Нивы» становятся популярными среди британских фермеров

1-02-2015, 18:14 • Опубл.: wertex • Просм.: 16721 • Комм.: 111 • Сделано в России
Российские «Нивы» становятся популярными среди британских фермеров
Решение Land Rover отказаться от производства легендарного внедорожника Defender может заставить британских фермеров сделать неожиданный выбор в пользу российской Lada 4х4, также известной как «Нива». С Defender их объединяет простота, надёжность и невысокая цена.
 

Ученые из ДВФУ разработали лекарство для борьбы с болезнью Альцгеймера

30-01-2015, 09:56 • Опубл.: ZMAI • Просм.: 7610 • Комм.: 27 • Сделано в России
Ученые из ДВФУ разработали лекарство для борьбы с болезнью Альцгеймера
ВЛАДИВОСТОК, 30 января — РИА Новости. Ученые Дальневосточного федерального университета (ДВФУ) разработали новое лекарство для лечения болезни Альцгеймера, клинические испытания на человеке планируется начать в 2016 году, сообщает вуз.
 

В России получены бактерии, уничтожающие нефтяные отходы и тяжёлые металлы

29-01-2015, 22:28 • Опубл.: S_l_y • Просм.: 8519 • Комм.: 38 • Сделано в России
В России получены бактерии, уничтожающие нефтяные отходы и тяжёлые металлы
Исследователи из Томского государственного университета занимаются культивацией микроорганизмов, способных «переваривать» различные органические вещества, загрязняющие природу, нефтяные отходы и тяжёлые металлы.
 
← Назад 1 2 3 4 5 6 7 8 9 10 ... 69 Вперёд →

Антимайдан. Гражданская война на Украине. Заявление Захарченко и Плотницкого после переговоров в Минске. ДНР ЛНР (2:45)

Четверг, 12 Февраля 2015 г. 14:15 + в цитатник
anti-maidan.com/index.php?id=13337

Заявление Захарченко и Плотницкого после переговоров в Минске. ДНР ЛНР (2:45)

http://moevideo.net/video/36785.31521ff5a2e63b5a106df6388ba3

http://anti-maidan.com/index.php?id=13337

2791046_01 (530x353, 73Kb)


Метод выявления «троллей» в сетевых сообществах на примере Q&AC

Четверг, 12 Февраля 2015 г. 13:46 + в цитатник

troll

5 февраля в 16:10

В связи с тематикой «Мегамозга» в своих статьях мы с вами несколько отошли от хардкорной IT тематики, но это не значит, что мы стали меньше этим интересоваться. Поэтому я решил разбавить сложившуюся атмосферу небольшой околонаучной статьей. Под катом будет несколько формул, прошу не пугаться.

В общем и целом это краткий перевод статьи, размещенной на сайте Корнелльского университета, с некоторыми моими вставками.
 

Аннотация


Интернет стал играть более важную роль в жизни людей с момента появления Web 2.0. Взаимодействие между пользователями, дало им возможность свободно обмениваться информацией через социальные сети, форумы, блоги, википодобные сайты и другие интерактивные совместно разрабатываемые медиаресурсы.

С другой стороны, налицо все недостатки концепции второго веба. Контент-ориентированность стала самым важным плюсом и минусом сети одновременно. Вопросы надежности и достоверности информации в полный рост стоят перед владельцами и пользователями интерактивных сообществ. Как и в реальной жизни, в процессе общения через сеть иногда возникают ситуации, когда некоторые пользователи нарушают правила общепринятого «сетевого» этикета. Фактически, чтобы сохранить нормальную атмосферу ресурса, владельцы вынуждены вводить искусственные правила взаимодействия и следить за их соблюдением.

Одним из таких явных нарушений является «троллинг».
 

«Троллинг» — нагнетание участником общения («троллем») гнева, конфликта путём скрытого или явного задирания, принижения, оскорбления другого участника или участников, зачастую с нарушением правил сайта и, иногда неосознанно для самого «тролля», этики сетевого взаимодействия. Выражается в форме агрессивного, издевательского и оскорбительного поведения. Используется как персонифицированными участниками, заинтересованными в большей узнаваемости, публичности, эпатаже, так и анонимными пользователями без возможности их идентификации. В частном случае «троллинг» — провокация «жертвы» с целью обратить на себя внимание.


В данной статье предлагается новый подход для вычисления злоумышленников. Данный метод базируется на мере конфликта функций доверия между различными сообщениями ветви обсуждения. Чтобы продемонстрировать состоятельность подхода протестируем его на искусственных данных.

В последнее время пути получения информации значительно сместились в сторону ускорения, облегчения и снижения трудозатрат. Фактически, благодаря интернету исследование той или иной темы свелось к простому нажатию кнопки мыши. Хотя по некоторым вопросам сложно найти удовлетворяющий ответ с помощью традиционных поисковых систем. Вместо этого, мы предпочитаем узнавать мнение эксперта.

В результате получил широкое распространение такой инструмент информационного взаимодействия, как сообщества вопросов-ответов (далее Q&AC). Такие системы позволяют каждому пользователю внести свою посильную лепту в развитие сообщества. К сожалению, не все сообщения надежны: некоторые пользователи выдают себя за экспертов, а другие публикуют бесполезные сообщения. Поэтому очень важным процессом становится работа модераторов данных сообществ. Чаще всего увеличение «мусорных» сообщений – результат действия «троллей».
 

– Q&AC: беглый обзор


А. Пользователи Q&AC


Пользователи — главные действующие лица Q&AC. Условно их можно разделить на: «экспертов», «учащихся» и «троллей».
Эксперты: пользователи, обладающие знаниями или навыками в той или иной области.
Учащиеся: пользователи пытающиеся получить информацию или опыт.
Тролли: лица любыми способами пытающиеся нарушить спокойствие сообщества. Их целью является создание контрпродуктивных обсуждений.
 

Б. Выявление источников в Q&AC


Многие исследования уже пытались оценить источники информации в сообществах.
В некоторых предлагаются модели оценки авторитетности пользователей, основанные на количестве лучших пользовательских ответов. Лучший ответ здесь определяется спрашивающим пользователем или методом голосования.
В других авторы концентрируются на выборе вопросов, избранных пользователем для ответа. Эксперты всегда предпочитают отвечать на вопросы, в которых более компетентны.
Некоторые авторы предлагают сложные структуры, основанные на когнитивных и поведенческих критериях пользователей, для оценки не только надежности, но и опыта поставщиков информации.
 

В. Неопределенность в Q&AC


При работе с информацией, поставляемой людьми, мы сталкиваемся с несколькими уровнями неопределенности. Для Q&AC предлагается три уровня неопределенности. Первый связан с экстракцией и интеграцией неопределенности, второй — с информационными источниками неопределенности, третий — с самой сущностью информации. В нашем случае в большей степени нас интересует оценка источников и часть неопределенности связанная с этим. Действительно, в сети, когда сталкиваемся с другими пользователями (т.е. источниками информации), мы практически никогда не обладаем априорным знанием о них.
 

– Математический аппарат


Одним из математических инструментов для моделирования и обработки неточных (интервальных) экспертных оценок, измерений или наблюдений является теория функций доверия.
 

Теория функций доверия или теория Демпстера – Шейфера использует математические объекты, называемые «функциями доверия». Обычно их основная цель заключается в моделировании степени доверия некоторого субъекта к чему-либо. В то же время в литературе имеется большое количество интерпретаций «функций доверия», которые могут использоваться в различных прикладных задачах.


Предлагаемый в статье подход предполагает использование этой теории в совокупности с введением величины, определяющей конфликт двух сочетающихся функций доверия.

Перейдем собственно к описанию метода.

Одно из важных предположений говорит о том, что «тролли» интегрируются только в популярные ветви обсуждения. Разбиваем дальнейшее описание метода на три шага.
 

1. Пользовательские сообщения


Исследователи предлагают основные характеристики «троллей»: агрессия, обман, нарушение правил, успех. Также указывают такие поведенческие характеристики как, пренебрежение нормами морали, явные садистские и психопатические наклонности. В контексте данной работы различия между «троллями» и другими пользователями исследователи выделяли вручную из сообщений. Исходя из этого, сообщения могут быть: релевантными, оффтопиком, чепухой или руганью. Определяем рамки характеризующие сообщения:
 

1

[1]

Характер сообщения определяется относительно опубликованного вопроса или топика. На этом этапе мы предполагаем, что метод однозначно определяет характер каждого сообщения. 
 

2. Пользовательский конфликт


Обнаружение нерелевантных сообщений ещё не даёт однозначного ответа на вопрос принадлежности пользователя к когорте «троллей». Может попасться пользователь всего лишь задетый и отвечающий на поддевки. Кроме того предмет обсуждения может постепенно измениться. Фактически, для того чтобы отличить «тролля» от других пользователей, мы нуждаемся в количественной оценке, насколько данный пользователь конфликтует с другими. Предлагаемый подход и предполагает измерение величины конфликта между сообщениями каждого пользователя.
 

table


– Confmsg/U: мера конфликта между kth сообщением пользователя Ui и сообщениями написанными каждым другим пользователем Uj.
 

2

[2]
– Confmsg: мера конфликта между kth сообщением пользователя Ui и всеми сообщениями, написанными всеми другими пользователями U основанными на средневзвешенной величине. Эта величина учитывает количество сообщений, написанных каждым пользователем с целью определения уровня конфликта, особенно между «троллями» и экспертами.
 

3

[3]
– Confuser: общая мера конфликта пользователя Ui
 

4

[4]
Величина совокупного конфликта пользователя может увеличиваться, когда он пускается в бесконечные прения с «троллем». В данном случае пользователь становится жертвой, а модераторы приходится контролировать поведение пользователей во многих тредах.
 

3. Кластеризация пользователей


Последний шаг состоит в классификации пользователей в соответствии с их мерами конфликта на две группы. Авторы предусмотрели для разбиения пользователей на группы использование алгоритма K-means.

Алгоритм k-means является простым повторяющимся алгоритмом кластеризации, который разделяет определенный набор данных на заданное пользователем число кластеров, k. Алгоритм прост для реализации и запуска, относительно быстрый, легко адаптируется и распространен на практике. Это исторически один из самых важных алгоритмов интеллектуального анализа данных.

В нашем случае число кластеров: k=2.

В результате работы алгоритма все пользователи разобьются на два кластера. «Тролли» попадут в группу с наибольшей мерой конфликта, а добропорядочные пользователи – с наименьшей мерой конфликта.
 

– Пример


Рассмотрим следующий пример:
Возьмём одну из ветвей обсуждения, содержащую тридцать одно сообщение написанных восемью пользователями. Общая мера конфликта каждого пользователя, выраженная через уравнение [4] показана на рисунке ниже.
Пользователь U1 отправил три релевантных и два спорных сообщения ответом на сообщение пользователя U4.
Пользователь U2 отправил семь релевантных сообщений и два спорных сообщения ответом на сообщение пользователя U4.
Пользователь U3 отправил четыре релевантных сообщения и одно сообщение оффтопом пользователю U8.
Пользователь U4 опубликовал два спорных сообщения.
Пользователь U5 опубликовал одно релевантное сообщение.
Пользователь U6 опубликовал три релевантных сообщения.
Пользователь U7 опубликовал два релевантных сообщения.
Пользователь U8 опубликовал три сообщения: два первых оффтопом, одно спорное.

Общая мера конфликта пользователя U4 больше относительно U8, потому что второй публиковал свои сообщения после большого количества релевантных сообщений других пользователей. Таким образом, эта ситуация показала более высокую меру конфликта.
Применим алгоритм k-means, который разобьет пользователей на две группы:
 

table2


Пользователи U1; U2; U3; не классифицируются как «тролли», несмотря на некоторые их сообщения, так как они публиковали и релевантные сообщения.
 

Gist


– Выводы


«Троллинг» в сети однозначно определяется как негативное и в некотором роде даже деструктивное явление, приводящее к усложнению получения информации пользователями. Во многих современных онлайн сообществах существуют рейтинговые системы саморегуляции, но, ни одна из них все равно не обходится без модерации. Что само по себе приводит к увеличению затрат владельцев сообществ. Небольшие ресурсы в основном обходятся своими силами, крупные вынуждены содержать специалистов.

В данной статье предложен новый синтезированный подход к определению качества пользователя по характеру опубликованных им сообщений. На данный момент авторы разработали методику поиска недобросовестных пользователей одной ветви обсуждений (треда), но предполагают расширить ее работу в рамках всего сообщества.

При написании топика я был вынужден упустить часть описания тяжеловесного матаппарата, чтобы сделать статью не только полезной, но и читабельной. Так как ссылки еще никто не отменял, интересующиеся темой могут восполнить это упрощение самолично.

К сожалению, в рамках одной статьи невозможно объять необъятное, поскольку данная тема весьма обширна и при детальной разработке тянет как минимум на кандидатскую. Если данную методу удастся прикрутить к кармаформуле любого сообщества, возможны перспективы избавления от нудной обязанности шерстить комментарии ведь НЛО прилетит и опубликует эту запись здесь система голосования за комментарии сможет сама отбраковывать «троллячьи» потуги.
 

Не выполнено:


В данной работе различия между «троллями» и другими пользователями выделяли вручную, для практического применения такой вариант не подходит. Понятно, что процесс можно автоматизировать, хотя бы по оценкам комментариев. Попытка реализации алгоритма на примере Хабра не увенчалась успехом, в основном из-за того, что заминусованные комментарии затирает НЛО.

Работы в данном направлении будут продолжены.

Дополнительная информация по кластеризации на Хабре: «Кластеризация: алгоритмы k-means и c-means».


Метки:  

Технологии зашли в тупик в 1970-х

Четверг, 12 Февраля 2015 г. 13:43 + в цитатник
Предлагаю читателям перевод интервью известного венчурного инвестора Питера Тиля (Peter Till), которое он дал главе подразделения MIT Technology Review в Сан-Франциско Тому Симониту (Tom Simonite). Сразу скажу, что статья доступна по подписке, если вас интересует оригинал, его можно найти по ссылке.

10 февраля в 00:39
Peter Thiel
Питер Тиль был на передовой разработки некоторых известных технологий: сооснователь PayPal и один из первых инвесторов таких компаний, как Facebook и LinkedIn. Он убежден, что технологический прогресс находится в состоянии застоя на протяжении десятилетий. По Тилю, изменения компьютерной техники и Интернет не смогли значительно улучшить качество нашей жизни. В новой книге, он предупреждает предпринимателей, что традиционная бизнес система, препятствует им и всему обществу в целом, совершить важные достижения в областях, таких как энергетика или здравоохранение, где технологии могут сделать этот мир лучше. Тем не менее он не предлагает развернутых ответов на вопросы о том, как мы могли бы совершить такие технологические прорывы.
 

«Одним из самых ярких утверждений в вашей книге является то, что приблизительно с 1970-х у нас не было никаких значительных технологических достижений. Ну а как же вычислительная техника?»


Прогресс в компьютерной отрасли и глобальной сети облегчил взаимодействия, что позволило сделать некоторые вещи гораздо более эффективными. С другой стороны, большой пласт других технологий совершенно не изменился с 1970-х годов: атомная техника, аэро- и астронавтика, химическое машиностроение, машиностроение, и даже электротехника. Мы живем в материальном мире, так что очень много из этого упускаем, и я не думаю, что сегодня мы живем в невероятно быстром технологическом веке.

Слоган Founders Fund’s, как бы намекает на Twitter: «Мы хотели летающие автомобили, а вместо этого мы получили 140 символов.» Получив вещи подобные iPhone'у и соцсетям улучшилось ли качество нашей жизни? Немного. Поистине не достаточно. Это выражение не значит, что мы критикуем твиттер как бизнес. Я думаю, что эта компания в конечном итоге будет весьма прибыльной; и 2000 людей, которые там работают, будут обеспечены заработком на десятилетия вперед. Но к сожалению, удельный успех твиттера может стать симптомом общей неудачи. Несмотря на то, что определенным образом он улучшает нашу жизнь, этого совершенно не достаточно, чтобы привести нашу цивилизацию к следующему уровню развития.
 

«Какие технологии позволят это сделать?»


Есть множество отраслей, где возможны невероятные инновации. Мы могли бы найти метод излечения рака или болезни Альцгеймера. Я очень заинтересован в продлении людских жизней. С помощью информационных технологий мы можем оптимизировать потребляемую людьми пищу и получить мгновенную обратную связь, используя современные мобильные технологии. Подозреваю, что есть целые новые классы лекарственных средств или приемов, омолаживающих наши органы. Я также думаю, что есть возможности десятикратного усовершенствования ядерной энергетики. Технологии миниатюризации позволят создать гораздо более мелкие сдерживающие конструкции, и малоизученные технологии для утилизации и переработки топлива.
 

«Что вы делаете для создания таких технологий?»


Ну, мы инвестировали в SpaceX в 2008 году после взрыва первых ракет. Хотя следующие успешно заработали. Мы инвестировали в несколько биотехнологических компаний, и рассматривали медицинские приборы в качестве инвестиций. Хотя сегодня сектора многолетних обязательств дико не популярны среди инвесторов. В то же время, я думаю, что в ближайшие десятилетия будет продолжаться прежний рост инноваций в области информационных технологий. Около двух третей нашей работы сегодня заключается в этом.
 

«Какие компании, решающие важные задачи, вы могли бы назвать?»


Тесла — это действительно очень интересный пример такой компании. Большинство составляющих их продуктов не связаны с серьезными достижениями, но умение сочетать их само по себе достижение. Я думаю, что мы обычно слишком много внимания обращаем на решение поэтапных точечных решений и, таким образом, очень опасаемся сложных эксплуатационных проблем.

Парадигматический пример такой крупной компании как Google. В крупных компаниях часто сталкиваются с внутренней бюрократией и необходимостью исполнения квартальных отчетностей. Но Google значительно сократил подобную практику по сравнению с другими крупными компаниями. Да и похоже, они добились значительных успехов в революционной области беспилотных автомобилей.

Вместо того, чтобы пытаться добиться серьезных достижений, Кремниевая долина предается философиибережливого стартапа, которая подразумевает низкий объём первичного финансирования и ведет по пути максимального удешевления существующих продуктов.

Великие компании строились на фундаменте вдохновляющих, далеко идущих планов. Большинство стартапов в Кремниевой долине сегодня идут другим путем и думают только о себе. Apple, было плевать на концепцию бережливого стартапа, когда они выпустили первые образцы ПК. Если вы не можете предпринять какие-либо решительные шаги, то вы будете предпринимать только поэтапные. Вот почему Элон Маск (основатель и генеральный директор Tesla и SpaceX) так вдохновляет. Оба проекта, Tesla и SpaceX, представляют собой довольно большие «квантовые» технологические скачки.
 

«Могут ли технологические компании, идущие по пути смелых преобразований оставаться такими, после того как получили общепризнанный статус?»


Многие крупные технологические компании весьма консервативны. Примерами таких могут служить Microsoft, Oracle или Hewlett-Packard, которые принципиально не хотят ничего менять. Microsoft была технологической компанией в 80-х и 90-х годах; в этом десятилетии вы инвестируете в нее, потому что делаете ставку на стабильность. Фармацевтические компании — принципиальные противники инноваций, занятые выяснением способов продления срока службы патентов и давлением на мелкие компании. Все эти компании, которые начинали как технологические, стали антитехнологическими. Может ли мир измениться или нет, фактически инвестиции в эти антитехнологические компании являются хорошим вложением средств и это очень плохо для нашего общества в целом.

Программа Аполлон, система автострад, и Манхэттенский проект являются примерами значительных технологических скачков, и нам нужно больше таких. К тому же все эти примеры были государственными проектами.
 

«Может ли правительство США вернуться к финансированию подобных программ?»


Существуют мнения, что государственное финансирование должно производиться в низкоприбыльных отраслях, в интересах всего общества. Но сегодня в правительстве США доминируют юристы, а не ученые или инженеры, что предполагает плохую оценку подобных проектов. Например, вы, вероятно, не сможете перезапустить проекты в ядерной энергетике без участия правительства. Но из-за того, что правительство не верит в комплексную координацию и планирование, не получится перезапустить атомную промышленность. Вполне возможно, этого перезапуска так и не будет никогда.
 

«Может ли одна из новых экономик, таких как Китай, сохранить доверие к значительным целям?»


Я думаю, что в среднесрочной перспективе будущее Китая будет заключаться в простом копировании вещей, разработанных в развитых странах мира — это то, что я называю глобализацией. Это вполне рациональный выбор. Вопрос, которым мы не задаемся, как мы способствуем росту развивающегося мира? Именно путем технологических толчков.
 

«Некоторые из ваших аргументов вторят экономисту Роберту Гордону, который считает, что экономический рост и технологический прогресс зашли в тупик. Разделяете ли Вы эту точку зрения?»


С одной стороны я согласен с выводами Роберта Гордона, с другой мне ближе слова футуриста Рэя Курцвейла.

Я не так пессимистичен, как Гордон, потому что вижу большой прогресс в сфере информационных технологий, но и не так оптимистичен, как Курцвейл. Некоторые пессимисты говорят о том, что все «низко висящие фрукты» уже собраны. Я бы сказал, что никогда и не было «низко висящих фруктов». Всегда есть только средняя высота и проблема наличия людей, готовых тянуться на эту высоту. Я разочарован тем, что технологии очень медленно прогрессируют, но настроен оптимистично, потому что думаю, что это можно исправить.


Метки:  

 ВЗГЛЯД / Продается мир

Четверг, 12 Февраля 2015 г. 11:20 + в цитатник

 ВЗГЛЯД / Россия отказалась реструктурировать украинский долг

Четверг, 12 Февраля 2015 г. 11:07 + в цитатник

 ВЗГЛЯД / Почему так важен спор о том, что такое измена Родине

Четверг, 12 Февраля 2015 г. 11:04 + в цитатник

 ВЗГЛЯД / «Мы безвозвратно потеряем курорт Сочи»

Четверг, 12 Февраля 2015 г. 11:00 + в цитатник

 ВЗГЛЯД / Порошенко заявил о «неприемлемых» условиях России

Четверг, 12 Февраля 2015 г. 10:57 + в цитатник

Главная | Indigo-fund.com

Четверг, 12 Февраля 2015 г. 10:14 + в цитатник
ru.indigo-fund.com/

Добро пожаловать в Индиго фонд. Благотворительный фонд поддержки одухотворённого искусства людей Индиго - Больших и маленьких

2791046_ (700x483, 226Kb)


Метки:  

Стратегическая ситуация вокруг вчерашних переговоров

Среда, 11 Февраля 2015 г. 15:17 + в цитатник

2791046_razdiraja_ukraine (450x337, 68Kb)
Вчера вечером только ленивый из тех, кого волнует тема Украины, не отписался по вопросам состоявшихся переговоров. Я внимательно прочитал все соображения и прогнозы по этому поводу, но так и не нашел ничего конкретного или существенного, кроме домыслов. Пятичасовые переговоры на самом деле не оставили никаких информационных следов, позволяющих сделать какие-либо обоснованные предположения. Но есть несколько моментов, которые позволяют попробовать оценить их итоги косвенно, на основе объективного положения сторон. Вчера я лишь обозначил тактическую ситуацию участников переговоров непосредственно в отношении украинского вопроса. Но для полноценного понимания стоит посмотреть на положение дел в мире более широко и в исторической ретроспективе.


Россия. Положение России в мире очень существенно менялось на протяжении последних 25 лет. Ельцинский период достаточно прост и понятен. До 93-го года шла трансформация страны в основном за счет внутренних источников и центров управления. С 93-го по 98-й год – период фактической утраты суверенитета и откровенное растаскивание страны под руководством иностранных управляющих. 98-99-й годы – пауза с небольшим восстановлением. С 99-го по 2006-й попытка внутренних российских управляющих сил (ассоциированных с теми, кто это делал до 93-го) вернуть утраченные позиции. Запад воспринимает изменения настороженно, но достаточно пассивно. С 2006-го начинается подготовка сценариев нового взятия России под полный контроль. 2006-2008 – скрытый период подготовки удара.

2008-й год – ключевой. До этого момента практически нет явных признаков существенных расхождений в позициях Ротшильдов и Рокфеллеров (мог бы написать вместо этих имен Англия и США, но так все же точнее с точки зрения персонификации реально управляющих сил) как по отношении к России, так и в плане громких разборок между собой.

Лето 2008-го сдвоенный параллельный удар по России. По линии Рокфеллеров это военная агрессия Грузии против Ю. Осетии и Абхазии. По линии Ротшильдов инициированный глубокий кризис на всех российских рынках с целью скупки всех ключевых активов на стадии максимального обвала. Возможно, это связано с тем, что надежды на смену политики России на восстановление полной самостоятельности при смене Путина на Медведева не оправдались. Возможно, этот момент вообще не имел ключевого значения. Информации слишком мало. Но так или иначе, лето 2008-го года это наш первый очередной момент истины в постсоветскую эпоху.

Как известно, обе попытки провалились. Война довольно быстро закончилась откровенным поражением Грузии и нанесла существенный удар по репутации США. В том числе и по репутации Рокфеллеров, как способных доводить намеченные планы до целевого финала. А Россия, напротив, впервые со времен СССР заявила о себе в качестве полноценного Игрока хотя бы на пространстве бывшего Союза.

Ротшильды потерпели на рынках аналогичное поражение. Им не удалась скупка активов. Вместо них через кредиты системообразующим коммерческим банкам и государственному ВЭБу сделала сама Россия, как государство. В итоге произошла частичная, но довольно масштабная национализация российской экономики во всех ключевых областях. Атака была не просто отражена, но отражена с очень высокой прибылью для государства.

Мне неизвестно, кто явился главным инициатором наезда на Россию на Западе, на кого они внутри себя повесили ответственность за провал, но осенью того же 2008-го года в виде банкротства «Леман Бразерс» происходит атака Ротшильдов на Рокфеллеров на территории США. С этого момента мир переходит в новое состояние. Впервые два самых мощных клана Запада проявляют различный подход к будущему миростройству.

Последовавший кризис на рынках Ротшильды используют для максимального выхода из бумажных активов. В США их ставленник занимает президентское кресло. Начинается процесс подготовки слива доллара как мировой валюты.

Рокфеллеры готовят меры противодействия. В 2009-м они направляют в Китай большую партию фальшивого золота. Возможно, вместе со сливом информации о подделке. По крайней мере. Китайцы очень внимательно просматривают всю партию нетрадиционными методами и обнаруживают вольфрам. Цель операции проста, спровоцировать недоверие к золоту. Ведь люой слиток может оказаться фальшивым. Причем, чуть позже эта история повторяется не только в отношении 400-унциевых слитков американского происхождения, но и с мелкими 100-граммовыми слитками, произведенными в Швейцарии. Идет взлет цен на нефть, один из основных активов и источников прибыли клана Рокфеллеров.  На другом фронте Рокфеллеры – неоконы провоцируют военное противостояние Израиля с его арабским окружением. Идет массированное нагнетание международной напряженности, что в свою очередь не дает Обаме выполнить свои планы по сокращению военного бюджета (производство оружия является другим важнейшим источником благосостояния Рокфеллеров). Параллельно начинает раскручиваться и третья важнейшая тема. Ее символом становится «Эппл» с его «Айфонами». Ай-ти отрасль – третий кит кланов, стоящих за Рокфеллерами. То есть США отчаянно пытаются показать всему миру, что доллар имеет очень мощное и разностороннее обеспечение. И, напротив, не имеет альтернативы.

В этот период Россия начинает играть на мировом поле на стороне Рокфеллеров. Каковы были истинные причины такого решения, остается гадать, но есть несколько предположений.

Во-первых, с Рокфеллерами у нашей страны были исторически, со времен СССР, более тесные и продуктивные контакты, чем с их оппонентами.

Во-вторых, именно с ними существовали договоренности относительно вхождения советских кланов после развала СССР в единую мировую систему глобального управления, которые пошли псу под хвост в результате перехвата власти в США в 92-м году кланом Ротшильдов, посадивших в кресло президента США Клинтона. А процесс нормализации начался после возврата кресла представителю Рокфеллеров Бушу.

В-третьих, на тот момент основные активы на Западе у российских кланов были связаны именно с долларом, и любой коллапс системы грозил их ликвидацией. Плюс резкое усиление Ротшильдов и Фининтерна угрожали слишком большой дестабилизацией положения с крайне негативными последствиями для России.

Наконец, в-четвертых, Россию (как и США) более чем устраивало публичное противостояние между нашими странами. Это позволяло внутри обеих стран поднимать градус патриотизма, возвращая мир к состоянию двуполярной системы, которая обеспечивала и нам, и им довольно бурное развитие. Такой фон позволял в тишине договариваться по наиболее серьезным вопросам с обоюдным сохранением интересов. В частности именно поэтому Россия так тихо отреагировала на начало арабской весны и агрессию против Ливии.

Но все закончилось в 2012-м году. Рокфеллеры готовили свой сценарий существенного разбалансирования мира. Начало активной фазы планировалось после громкого теракта в Лондоне во время Олимпиады. Угроза мироустройству, случись такое на практике, была настолько велика, что Россия посчитала для себя правильным смену партнера. С 2012-го года нашим партнером на Западе становится Фининтерн. Партнерство, конечно, весьма условное, но тем не менее. Срыв планов теракта в Лондоне произошел с участием наших спецслужб, вовремя сливших информацию англичанам.

Что происходило после этого между Ротшильдами и Рокфеллерами в точности неизвестно. Был явный «горячий период», во время которого  каждый и кланов потерял по парочке членов семьи и ключевых сотрудников. Закончилась тайная война публичной капитуляцией Рокфеллеров, отмеченной продажей Ротшильдов 34% капитала своей управляющей компании.
С этого момента противостояние опять уходит вглубь, но не прекращается. Рокфеллерам удается нанести встречный удар. Во внутренней политике они перехватывают управление Обамой. Не так давно закрепляют свое господство захватом Конгресса. Во внешней политике этот период характеризуется усилением агрессивности во внешней политике.

В части, касающейся России, этот период отмечен жестким противостоянием по вопросу Сирии и переворотом с последующей войной на Украине. В Европе начинается процесс подавления любой самостоятельности и провоцирование долгового кризиса. Одним из его главных итогов стало разрушение российского оффшорного центра взаиморасчетов на Кипре.

С Ротшильдами  в этот период происходит урегулирование большей части старых конфликтов. Идет активный обмен собственности внутри самой России. Фининтерн фактически участвует в спасении российских оффшорных капиталов, позволяя им спокойно и заблаговременно перебазироваться в Гонконг и Сингапур. Начинается активизация БРИКС (созданного при непосредственном участии Фининтерна, интересы которого представлены сразу тремя членами – Китай, Индия, ЮАР). Идет попытка перехвата управления МВФ у США. Из последних событий характерна попытка если не вырвать Европу из объятий США, то по крайней мере намекнуть ей, что не стоит столь активно переть к собственной гибели в фарватере заокеанского товарища. Я имею в виду показательный демарш швейцарского франка.

Да и усиление проблем в Греции не просто так. Впрочем, хочу предостеречь иных ретивых товарищей, радующихся происходящему в Греции. Уж кому точно не стоит лезть в наметившуюся мясорубку, так это России. Для нашей страны сейчас намного важнее достигнутые договоренности с Турцией. А с Грецией пусть разбирается Германия. Союз с Турцией грозит вообще вырвать весь ближневосточный регион из-под власти США. Особенно при наметившейся поддержке Китая.

Россия со своей стороны тоже оказывает на Европу посильное давление. Это не только встречные санкции. Это и отказ от «Южного потока», что для Европы намного критичнее.
На Украине Россия не позволила втянуть себя в прямую войну, что крайне негативно повлияло на перспективы всего там происходящего для главного инициатора процесса – США.

Европа. Говорить сегодня о единстве Европы довольно сложно. Есть несколько центров принятия решения. Еврокомиссия и Европарламент. Германия, Франция. Первые чрезвычайно медлительные и забюрократизированные организации, с которыми практически не о чем договариваться. Их позиция прямо проистекает из основной направленности информационного потока. И пока он крайне негативен по отношению к России, разумный диалог невозможен даже при явном нарушении самих европейских интересов. Германия, как единственный относительно самостоятельный и благополучный в экономическом плане субъект, намного более договороспособен. Но здесь есть свои проблемы. Германия в последние годы усиливается как субъект политики, но все еще слишком зависима от США. Тот факт, что за свою лояльность США Германия уже начала получать назад свое золото, безусловно, приятен. Но «канцлер-акт» пока никто не отменил. И свои военные базы с территории Германии США пока только наметили убрать в этом году. Так что до этого момента как минимум Германия будет внешне на стороне США, лишь пытаясь блокировать и затягивать наиболее неприемлемые предложения. С Францией все еще веселее. О какой бы то ни было самостоятельности говорить уже не приходится. У Франции сейчас только одна задача – сохранить единство ЕС, ибо его развал означает для страны полный коллапс. А рычаги этого процесса в руках Германии и США. Так что Олланд на переговорах лишь исполняет роль массовки и сокрытия двустороннего характера встречи.

Для Германии Украина стала своего рода ловушкой. Уже в полной мере осознанной. Разрыв отношений с Россией Германии не нужен ни с какой точки зрения. Ее стратегические интересы лежат совершенно в иной плоскости. Как и Россия, Германия сторонник создания единого экономического пространства на всем протяжении Евразии. Только в этом случае она может в качестве европейского лидера сохранить свои позиции в мире и избавиться от порядком надоевшей опеки США. Об этом Меркель в частности откровенно заявила в Давосе. Но откровенно выступить на стороне России пока не может. Как и частично не хочет, используя ситуацию для попыток выторговать себе максимальные преференции в будущей континентальной конфигурации. Объективно ее положение далеко от идеального. Финансовая власть в руках Фининтерна. Производство настолько сильно переехало в Китай, что даже технологическое превосходство немецкой промышленности уже под вопросом. Источник ресурсов, Россия. По большому счету Германии есть не так много, что предложить. Только лишь всю Европу целиком под своим контролем.

США. Украина, не стоит обманываться, для США лишь ставка в очень большой игре. Причем, ставка, из-за тупости и недееспособности непосредственных исполнителей постоянно теряющая в цене. Потому США готовы разменять Украину на один и нескольких вариантов или (возможно) сразу на все. Это отказ России от поддержки Сирии. Это возврат к глобальному сотрудничеству по двуполярной системе в мире. США+Запад против России с ее Евразийским союзом. Ради этой конфигурации США готовы уступить очень многое, но лишь бы разорвать действующую связку Россия – Фининтерн. Отсюда и все санкции, и прочие методы давления, и попытка окончательно подмять под себя Европу. Но на стороне Фининтерна активно выступает Китай, который дозрел до изменения своей роли в мире. И через Китай Фининтерн оказывает России огромную поддержку, минимизирующую потери от санкций. Плюс Фининтерн (в том числе и через Китай) со своей стороны оказывает давление на Европу, разрушая единство последней с США.

Вот примерно такой фон состоявшихся вчера переговоров в Москве. Скорее всего они действительно либо закончились ничем, либо (если это требуется сторонам) покажут промежуточные недолговечные результаты. В самом факте переговоров важно лишь то, что ни одна из сторон не включает в непосредственный процесс США. И Россия, и Европа общаются с США по отдельности. Но проблему Украины обсуждают без них. И это довольно важный показательный момент. Как я вижу, обеим сторонам очень важно выиграть время. России это время позволит усилить ДНР-ЛНР и одновременно довести до банкротства Украину. Европе время нужно для избавление чрезмерной зависимости от США. В ближайшее время у Европы будет много поводов для укрепления своей самостоятельности. Сначала через ЕвроКУЕ, деньги от которой нужны именно США. Затем вывод американских баз со своей территории. Плюс нарастание сопротивления антироссийской политики в деловых европейских кругах неизбежно повлияет и на евробюрократов.

Самое плохое положение сегодня в Киеве. Украина полностью потеряла свою субъектность, и даже при этом никто не спешит оказывать ей реальную финансовую помощь. Терять деньги, вкладывая их в неудачников, никто не будет. Военная помощь от США возможна, но она лишь усугубит ситуацию с долгами. Да и сама по себе является палкой о двух концах. США в гораздо большей мере боятся прямого противостояния американского и российского оружия на поле боя. Если оно окажется лучше, то никаких особых плюсов это не принесет. Разве что российский ВПК осознает свои уязвимости и слабые места техники. Что само по себе нам в плюс. А вот если американское вооружение окажется хуже. А это очень возможно, то для мифа об исключительном военном превосходстве США это будет настоящей катастрофой с долгоиграющими и глобальными последствиями.

А посему нет ничего удивительного, в том, что Путин, Меркель и Олланд тихо пообщались между собой, сверяя часы, и разъехались без существенных прорывов. Более того. Сама встреча явно готовилась в спешке. И явно по просьбе США. Угрожающее положение ВСУ в районе Дебальцево достаточный повод для волнения со стороны США. Так что итогом встречи явно будет двустороннее требование к США как со стороны Европы (за посредничество), так и со стороны России (за согласие позволить ВСУ относительно целыми выбраться из котла). А исправление линии противостояния хохлы как-нибудь своим объяснят. Они так поднаторели в пропаганде, что сделать из очередного военного провала героический подвиг выбравшихся из засады киборгов-хероев, явно сумеют.

Остается вопрос, стоит ли России идти на тактические уступки, давая возможность ВСУ ускользнуть из ловушки. Думаю, стоит. Во-первых, есть реальный шанс сдвинуть линию соприкосновения подальше от городов, исключив их регулярные обстрелы. Во-вторых, России очень важно ради будущего Украины минимизировать потери с обеих сторон конфликта. В-третьих, сейчас нет ни сил, ни готовности идти брать Киев. А без этого продолжение активных военных действий довольно бессмысленно. Тем более, что каждый день и так приближает коллапс киевской власти. А ее поддержка все еще находится в руках США. Фактически ситуация поменялась с точностью до наоборот. Сейчас уже не Россия втягивается со стороны США в войну на Украине, а Россия не дает США ускользнуть от ответственности. А Европа, Европа ждет, чем это все закончится, решая собственные проблемы.
Ближайшее будущее покажет, насколько я смог подобраться поближе к истине


Процитировано 1 раз

СМИ: В Германии арестован тайный помощник Виктории Нуланд

Вторник, 10 Февраля 2015 г. 17:23 + в цитатник


Он рассказал о тайных операциях США в Украине.

Информация предоставлена американским журналистом Бенжамином Вулфордом.

По его словам, подробности получены от одного из «русских источников».

 «Немцы арестовали помощника Виктория Нуланд, который, кроме того, является сотрудником Vanguard Corporation, с почти миллиардом высококачественных поддельных долларов, отпечатанных в Vanguard Corporation. Этот сотрудник (является членом Государственного департамента), теперь, во время допросов,  "уложил под автобус" («сдал») Vanguard Corporation со всеми его компании, а также и Нуланд, Маккейна, Керри, Бреннана и других...
Он показал, как Vanguard Corporation напечатала миллиарды высококачественных поддельных долларов и заплатила наемникам в Сирии, Ираке, Украине, Ливии и т.д., и заплатила наемникам из компании «Грейстоун» и ISIS. Он свидетельствует о связях и нефтяных сделках между Vanguard Corporation и ISIS.
Он сказал, что в феврале (2014 г.) ситуация в Украине стала критической, потому что власти страны не могли заплатить по новым ценам за российский газ. ЕС, особенно немцы, пытались выступать в качестве арбитров. Тогда эта «сука Сьюзан Райс» передала нам приказ прямо от Нуланд, что снайперы должны создать "немного паники".
На следующий день после этого  Украина уже имела «новое правительство», выбранное, в основном, Нуланд и Джоном Маккейном, представляющим National Republican Institute.
Когда администрация США признала, что снайперы были обучены НАТО (в Польше - TV), и вся операция была организована Vanguard, ЦРУ и Государственным департаментом - Обама чуть не получил сердечный приступ.

Теперь Обама понимает, что он является не более чем марионеткой, которую дергают за нитки в нашем театре, он просто  «кровавый негр». Первоначально глупые нацисты должны были убить еще много женщин и детей с тем, чтобы загнать Путина в угол, и чтобы вынудить его вмешаться в войну.

Но все это только показывает, что вы можете только научить свинью стрелять, но не сможете научить ее думать. Кстати, когда «украинские» войска 18 мая напали на Славянск, 19 агентов ФБР и ЦРУ были убиты и 14 ранены. Greystone потеряли 17, Academi 59 человек.

"Агенты ФБР" на самом деле были людьми Vanguard. По поддельным документам они получили специальные украинские удостоверения личности, которые дают им право отдавать приказы всем украинским силам полиции.
Он описал, как все основные массовые убийства и зверства были организованы наемниками Vanguard Corporation и Greystone; как он общался с Игорем Коломойским и как они вместе распространяли фальшивые доллары в Украине ...

Немцы обещали ему свободу, а также укрыть  его и поддерживать, если он скажет все, что он знает ...

Кроме того, два другие сотрудника Vanguard Corporation украли миллионы поддельных долларов, и хотели сделать вид, что их жестоко пытала полиция Новороссии, после чего убила. Но Greystone и Vanguard Corporation отдали наемников Новороссии и одного из них убили, а второго вернули. После чего его привезли в Лондон, якобы для лечения. Положили в свою больницу, а затем сказали, что он умер от сердечного приступа. Его жена, достаточно известный человек, и в настоящее время она предоставила информацию важным людям и шантажирует Vanguard Corporation ...

Потрясенная Меркель и президент Франсуа Олланд оказались на пути в Москву ...»

источник


Яндекс.Метро следит за тобой

Вторник, 10 Февраля 2015 г. 12:35 + в цитатник

4 февраля в 19:52


С периодичностью раз в несколько минут Яндекс.Метро для Android отправляет на сервера Яндекса вот такие запросы. 


В теле запроса указываются:

  • 3 различных идентификатора: clid, uuid и andoid_id;
  • Список mac адресов окружающих wi-fi точек доступа и мощность сигнала;
  • Идентификатор базовой станции опсоса с указанием мощности сигнала.

Сервис Яндекса по сбору «статистики» запускается в фоновом режиме при загрузке телефона и не требует запуска самого приложения для работы. Данные отправляются даже если в настройках телефона стоит запрет на определение местоположения.

В связи с вышенаписанным я хотел бы задать Яндексу пару вопросов:

  • Как связан постоянный сбор информации о моем местоположении с работой Вашей карты метро?
  • Зачем вам круглосуточные сведения о моем местоположении?

Есть также пара предложений:

  • Добавьте, пожалуйста, опцию в настройках приложения, дающую возможность отказа от ваших шпионских услуг;
  • Используйте защищённые протоколы связи, чтобы информация о местоположении миллионов ваших пользователей не собиралась кем попало кроме вас по дороге к вашим серверам.


Метки:  

10 самых ядовитых животных на планете | Fresher - Лучшее из Рунета за день

Вторник, 10 Февраля 2015 г. 10:19 + в цитатник

10 тайн мира, которые наука, наконец, раскрыла | Fresher - Лучшее из Рунета за день

Вторник, 10 Февраля 2015 г. 10:17 + в цитатник

Китайский человек-невидимка | Fresher - Лучшее из Рунета за день

Вторник, 10 Февраля 2015 г. 10:10 + в цитатник

Человек-зеркало | Fresher - Лучшее из Рунета за день

Вторник, 10 Февраля 2015 г. 10:08 + в цитатник

Город из скобок | Fresher - Лучшее из Рунета за день

Вторник, 10 Февраля 2015 г. 10:05 + в цитатник

Новые города-призраки | Fresher - Лучшее из Рунета за день

Понедельник, 09 Февраля 2015 г. 19:11 + в цитатник

10 фантастических мест на Земле | Fresher - Лучшее из Рунета за день

Понедельник, 09 Февраля 2015 г. 19:00 + в цитатник

Австралия – смертельный континент | Fresher - Лучшее из Рунета за день

Понедельник, 09 Февраля 2015 г. 18:58 + в цитатник

Прогулка по Москве 1920-х годов | Fresher - Лучшее из Рунета за день

Понедельник, 09 Февраля 2015 г. 18:53 + в цитатник


Поиск сообщений в chessov275
Страницы: 33 ... 28 27 [26] 25 24 ..
.. 1 Календарь