Без заголовка |
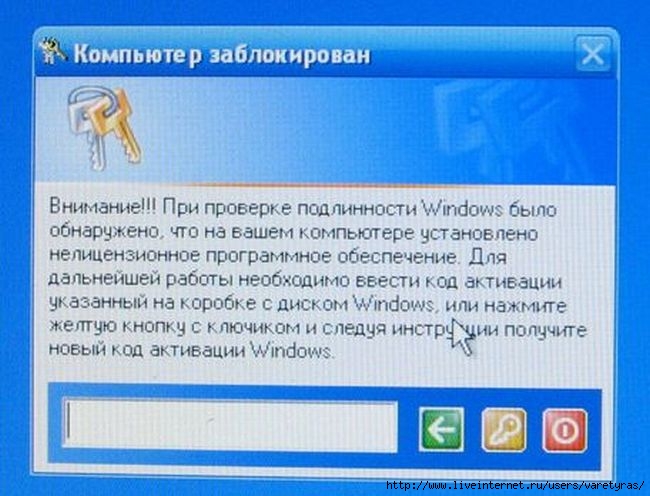
Всё бы ладно, пиратская винда, пусть и корпоративная, у которой кастрировано средство активации. Но если ткнуть кнопку с ключиком жёлтым можно увидеть вот это:

Это естественно развод. Это нынче в рунете сейчас вирус такой гуляет. Название и как от него излечиться к сожалению не знаю. Те, кто заразится:
— грузимся в безопасном режиме (консоль именно!)
— в консоли набираем (regedit)
— regedit
— по адресу
[HKEY_LOCAL_MACHINESOFTWAREMicrosoftW indows NTCurrentVersionWinlogon]
ключ "Shell"="Explorer.exe" < — если не такой а подобие ( …system32driversVinlogon.exe ) то это вирус, замените на ключ "explorer.exe"
— сканим регистр на наличие "driversVinlogon.exe" и мочим наглухо
— рестарт ( через консоль должно работать C:WINDOWSsystem32shutdown.exe )
— грузим в нормальном режиме и проходим полный скан антивирем
ДАВАЙТЕ ПОМОЖЕМ БЛИЖНЕМУ!!! КОМУ НЕ ТРУДНО ПРОЦЕТИРУЙТЕ ЭТОТ ПОСТ ЧТО БЫ КАК МОЖНО БОЛЬШЕ НАРОДУ УЗНАЛО ОБ ЭТОМ МАРАЗМЕ!!!!
 Futurolog обратиться по имени
Вторник, 06 Ноября 2007 г. 19:49 (ссылка)
| Комментировать | « Пред. запись — К дневнику — След. запись » | Страницы: [1] [Новые] |


