Без заголовка |
Исходное сообщение Yagami_Lait:Новый лохотрон! Будьте осторожны!
Yagami_Lait
Перейти к обсужению
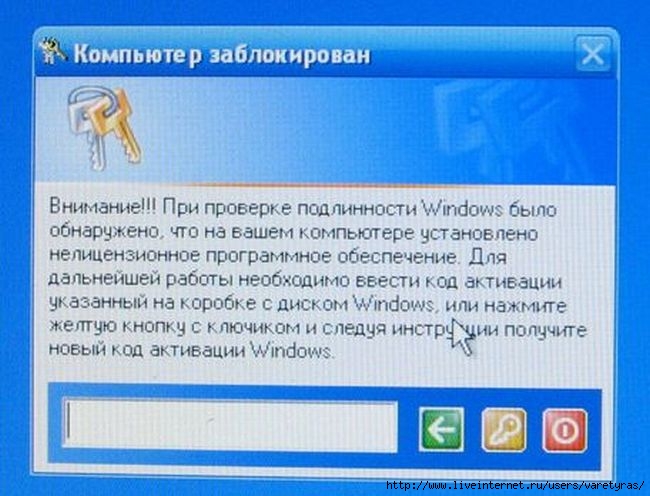
Включаете вы свой Windows, а там...
Всё бы ладно, пиратская винда, пусть и корпоративная, у которой кастрировано средство активации. Но если ткнуть кнопку с ключиком жёлтым можно увидеть вот это:
Это естественно развод. Это нынче в рунете сейчас вирус такой гуляет. Название и как от него излечиться к сожалению не знаю. Те, кто заразится:
— грузимся в безопасном режиме (консоль именно!)
— в консоли набираем (regedit)
— regedit
— по адресу
[HKEY_LOCAL_MACHINESOFTWAREMicrosoftW indows NTCurrentVersionWinlogon]
ключ "Shell"="Explorer.exe" < — если не такой а подобие ( …system32driversVinlogon.exe ) то это вирус, замените на ключ "explorer.exe"
— сканим регистр на наличие "driversVinlogon.exe" и мочим наглухо
— рестарт ( через консоль должно работать C:WINDOWSsystem32shutdown.exe )
— грузим в нормальном режиме и проходим полный скан антивиремДАВАЙТЕ ПОМОЖЕМ БЛИЖНЕМУ!!! КОМУ НЕ ТРУДНО ПРОЦЕТИРУЙТЕ ЭТОТ ПОСТ ЧТО БЫ КАК МОЖНО БОЛЬШЕ НАРОДУ УЗНАЛО ОБ ЭТОМ МАРАЗМЕ!!!!
Это цитата этого сообщения в
varetyras
| Комментировать | « Пред. запись — К дневнику — След. запись » | Страницы: [1] [Новые] |