Гиперфотографии Жана Франсуа Розье (Jean Francois Rauzier) - (1)
Wilde,Smith,Fish - Girl With Guitars Live (2012) • Musicforum - (0)
Инквизиторы РПЦ запрещают русскую культуру - (0)
Путин: Россия готова предоставить спутниковые снимки, доказывающие, что к терактам 11 сентября причастны власти США - (0)
Артефакты продвинутых технологий в древности - 6 Сентября 2014 - Земля - Хроники жизни - (0)
... ... "О чем мечтает отдельно взятая особь офисного планктона мужского пола? О том, чтобы ...
Сериал "Хозяйка тайги". Дневник Пятница, 25 Декабря 2009 г. 21:42 - (0)Сериал "Хозяйка тайги". Вот и вышел в свет сериал «Хозяйка тайги» над сценарием которого серь...
Меморандум о ликвидации организации ПТК Россия - (0)Меморандум о ликвидации организации ПТК Россия ...
Нет пророка. Среда, 01 Сентября 2010 г. 20:49 - (0)Нет пророка. На мой взгляд есть интервью*, которые лучше не переводить и не печатать. Особенно е...
Совпадения - (0)Совпадения "Хохотался: "Бывший владелец Черкизовского рынка Тельман Исмаилов попросил поли...
Петиция за признание Донецкой и Луганской республики — Петиции Президенту РФ - (0)
Первый бой Васильевой: России нужен человек, а не потребитель - (0)
Предыстория цыганского бунта под Тулой: как цыгане оккупировали Плеханово - (0)
ВЗГЛЯД / Белый дом: Обама уверен в возможности устранения разногласий с Россией в ходе переговоров - (0)


 СкоростьИзмерь свою скорость:)
 Всегда под рукойаналогов нет ^_^
Позволяет вставить в профиль панель с произвольным Html-кодом. Можно разместить там банеры, счетчики и прочее
 Доска обьявленийБесплатная доска обьявлений на LiveInternet.ru
 Онлайн-игра "Большая ферма"Дядя Джордж оставил тебе свою ферму, но, к сожалению, она не в очень хорошем состоянии. Но благодаря твоей деловой хватке и помощи соседей, друзей и родных ты в состоянии превратить захиревшее хозяйст


Ноутбуки Lenovo поставляются с вредоносным ПО Superfish и его CA-сертификатом и приватным ключом в хранилище |
19 февраля в 17:57
Программа Superfish, которая поставляется с ноутбуками Lenovo Y50, Z40, Z50, G50 и Yoga 2 Pro, представляет из себя типичный Malware, который прослушивает трафик, анализирует поисковые запросы пользователя и вставляет рекламу на страницы сторонних сайтов. Работает это приложение на уровне системы, перехватывая, в том числе, HTTPS-трафик. Для этого, приложение устанавливает CA-сертификат Superfish в хранилище ключей Windows и проксирует весь трафик между хостом и браузером, подменяя сертификат на свой. Поставляется это ПО, как минимум, с июня 2014 года. Первое сообщение об этой программе на форуме Lenovo датировано сентябрем 2014 года.
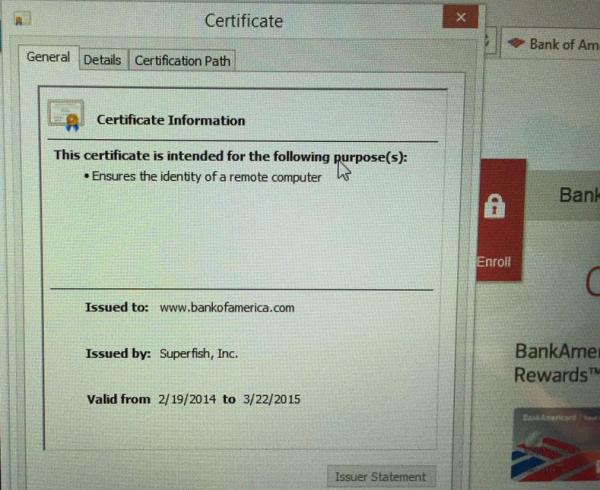
Эта новость сама по себе уже неприятная, но сегодня стала известна одна деталь, которая значительно увеличивает уровень опасности для обладателей этих ноутбуков: выяснилось, что внутри программы имеется не только публичный сертификат CA, но и приватный ключ к нему, в зашифрованном виде. Подобрать пароль к этому ключу не составляет никаких проблем — «komodia»:
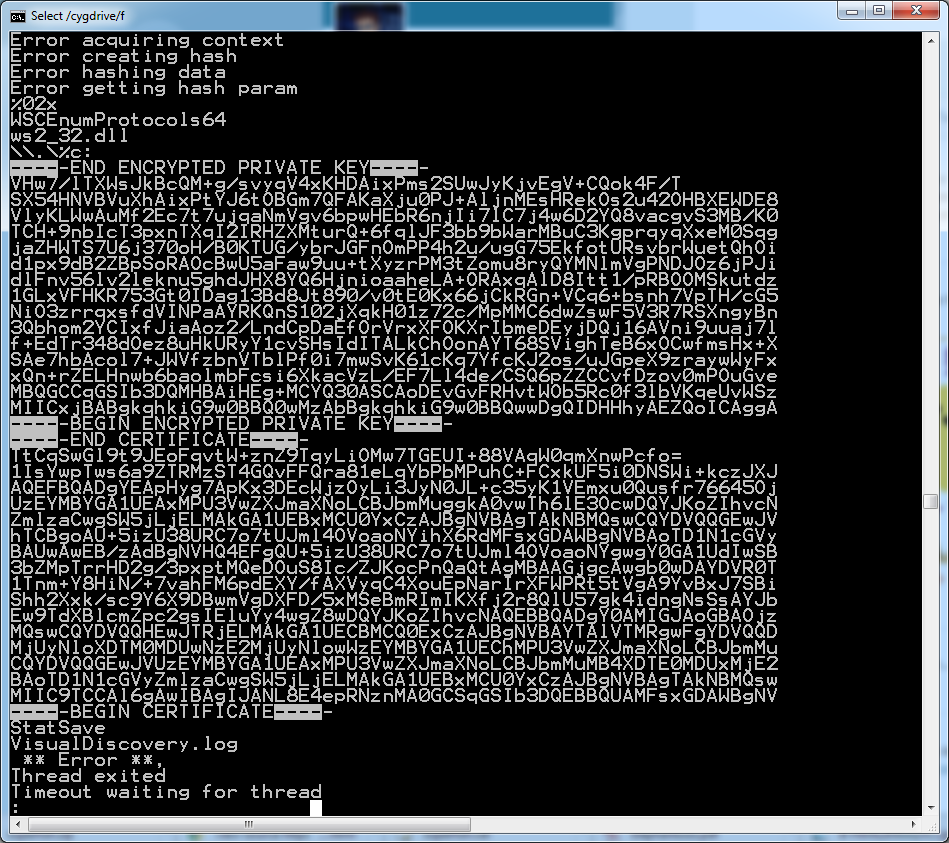
картинка из твиттера supersat
Это означает, что любой злоумышленник, имеющий возможность совершить MitM-атаку (например, в публичной Wi-Fi сети), может использовать данный сертификат для проксирования HTTPS-трафика через свой компьютер и расшифровывать его незаметно для жертвы.
Представитель Lenovo на форуме сообщает, что они прекратили поставлять данное ПО с новыми ноутбуками с января 2015 года и отключили Superfish для всех владельцев уже купленных ноутбуков. Доступна инструкция для удаления malware, которая, однако, не включает в себя удаление корневого сертификата из хранилища.
Сервис для проверки наличия сертификата Superfish в хранилище ОС
Сертификат и приватный ключ Superfish в формате PEM
Статья в Forbes (не упоминает наличие приватного ключа)
Статья от Marc Rogers (не упоминает наличие приватного ключа)
Статья от Errata Security
Как получили приватный ключ и пароль
Информация на сайте EFF
Windows Defender детектирует Superfish
| Комментировать | « Пред. запись — К дневнику — След. запись » | Страницы: [1] [Новые] |


